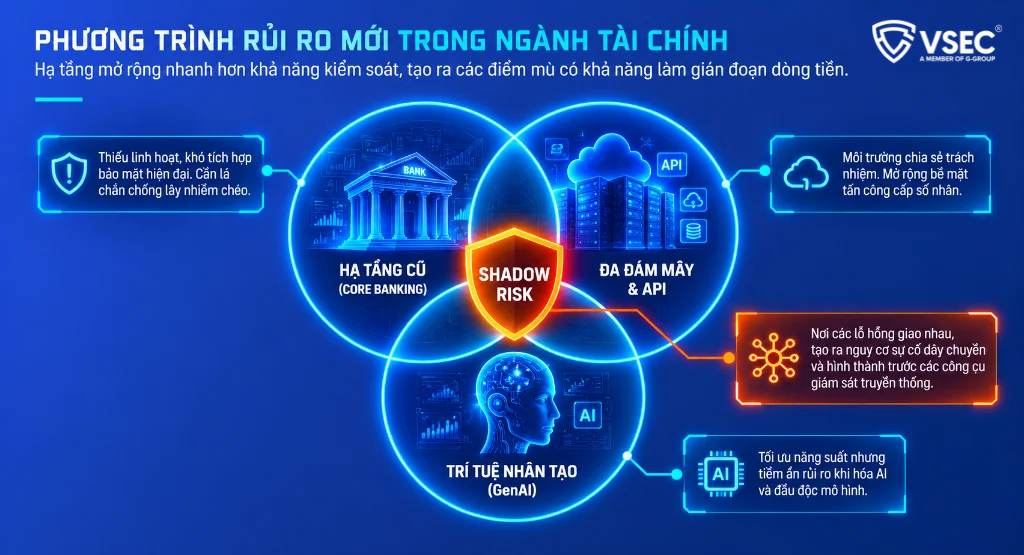
Core banking cũ, đa đám mây – API và GenAI đang mở rộng song song, mỗi lớp một chủ sở hữu và một bộ công cụ giám sát. Shadow Risk là rủi ro nằm ở giao điểm giữa chúng, nơi SOC không có đủ telemetry để nhìn thấy.
Ba lớp hạ tầng mở rộng nhanh hơn năng lực kiểm soát
Ngân hàng không còn vận hành một hệ thống mà vận hành một chuỗi hệ thống. Core banking vẫn là nơi hạch toán, đám mây là nơi chạy ứng dụng số và lưu dữ liệu, API là đường nối với fintech và đối tác thanh toán, còn GenAI đang đi vào chăm sóc khách hàng, phân tích nội bộ và hỗ trợ lập trình. Mỗi quyết định đều có lý do kinh doanh. Vấn đề nằm ở chỗ kiểm soát an ninh thường được thiết kế theo từng dự án, trong khi dữ liệu đi qua tất cả các dự án đó. Số lượng tài sản, tài khoản dịch vụ và luồng dữ liệu vì vậy tăng nhanh hơn năng lực kiểm kê và phát hiện bất thường.
Lớp thứ nhất là core banking đời cũ, nơi chi phí của việc không thể thay đổi nhanh được tính bằng rủi ro. Theo tổng hợp của VLink, khảo sát 10x Banking (2025) cho thấy 55% lãnh đạo ngân hàng cho rằng hệ thống lõi cũ hạn chế năng lực cạnh tranh, còn số liệu của Convene (2024) ghi nhận tuổi trung bình của hệ thống core tại Bắc Mỹ vượt 15 năm. Về kiến trúc an ninh, các nền tảng này thường có mạng phẳng, dùng tài khoản dịch vụ chung và khó triển khai EDR hay thu log theo chuẩn hiện hành. Khi một host trong vùng tin cậy bị chiếm quyền, thiếu microsegmentation cho phép lateral movement không bị chặn, và bán kính ảnh hưởng (blast radius) bao trùm cả hệ thống thanh toán lẫn hạch toán phía sau. Cũng theo VLink, dẫn Global Relay (2026), số sự cố mức ưu tiên 1 nhằm vào tổ chức tài chính Canada đã tăng gần gấp ba kể từ năm 2022.
Lớp thứ hai là đa đám mây và API, nơi trách nhiệm được chia nhưng khả năng quan sát thì không. Theo mô hình trách nhiệm chia sẻ, nhà cung cấp bảo vệ hạ tầng nền, còn IAM, cấu hình lưu trữ, mạng và ứng dụng thuộc về tổ chức. Chạy đồng thời AWS, Azure và GCP nghĩa là ba mô hình định danh, ba hệ nhật ký và ba bộ chính sách, nên sai lệch cấu hình giữa chúng là tình trạng phổ biến. Check Point ước tính chi phí trung bình của một vụ rò rỉ dữ liệu tài chính là 6,08 triệu USD, trong đó môi trường hybrid và đa đám mây tốn thêm hơn 1 triệu USD để bảo mật so với hệ thống thống nhất, vì kiến trúc phân mảnh tạo ra các khoảng mù về khả năng quan sát.
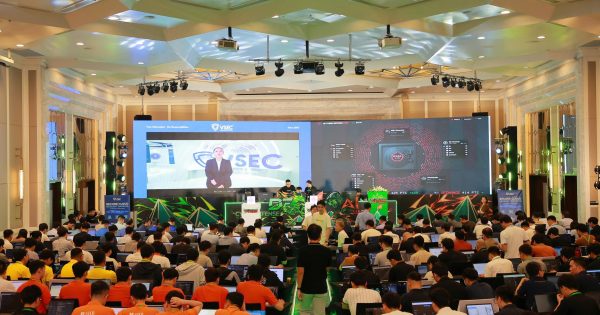
Tại đấu trường DF Cyber Defense thuộc Smart Banking 2026, chuyên gia VSEC nhận định Cloud Security không còn là lớp bảo vệ độc lập mà là một phần năng lực chống chịu và phục hồi trước sự cố của ngân hàng. Hệ thống lõi và các hệ thống trọng yếu vẫn có thể chạy trên hạ tầng vật lý, trong khi ứng dụng số, API, dữ liệu và AI chuyển dần lên Cloud. Sự phụ thuộc vào nhà cung cấp Cloud, fintech và bên thứ ba cùng gia tăng, khiến ranh giới bảo mật khó xác định.
API là điểm hội tụ của vấn đề. Danh mục API không đầy đủ (shadow API), phân quyền cấp đối tượng yếu (BOLA, hạng mục API1 trong OWASP API Security Top 10 phiên bản 2023), token sống lâu và dư quyền là những lỗi quen thuộc. PYMNTS nhận định câu hỏi cốt lõi của ngân hàng giờ là còn biết dữ liệu đã đi đâu hay không, vì dữ liệu từng nằm trong core đơn khối nay chảy qua nhiều lớp phần mềm kết nối. Tại Việt Nam, Thông tư 09/2020/TT-NHNN (có hiệu lực từ 01/01/2021) cho phép ngân hàng đưa dữ liệu quan trọng thuộc hệ thống cấp độ 3, 4, 5 lên Cloud nếu bảo đảm các quy định an toàn, đồng thời yêu cầu tổ chức tín dụng đánh giá rủi ro và báo cáo NHNN trước khi dùng dịch vụ điện toán đám mây. NHNN hiện lấy ý kiến dự thảo thay thế thông tư này, bổ sung yêu cầu bảo mật dữ liệu khách hàng và khung quản trị thuê ngoài công nghệ, nhấn mạnh việc thuê ngoài không làm thay đổi trách nhiệm của tổ chức.
Lớp thứ ba là GenAI, với ba vector khác nhau về bản chất. Vector thứ nhất là Shadow AI: WitnessAI ghi nhận 82% nhân viên dán nội dung vào công cụ AI qua tài khoản cá nhân không được quản lý, né SSO, CASB và các chính sách DLP; Check Point ước tính Shadow AI cộng thêm khoảng 200.000 USD vào chi phí một vụ rò rỉ do luồng dữ liệu không được giám sát. Vector thứ hai là tấn công vào chính mô hình: prompt injection, đầu độc dữ liệu huấn luyện hoặc kho RAG (data poisoning) và rủi ro chuỗi cung ứng mô hình. Mô hình bị tác động có thể làm lệch đầu ra trong chấm điểm tín dụng hay phát hiện gian lận mà không sinh ra cảnh báo hạ tầng nào. Vector thứ ba là AI agent có quyền thực thi: agent nối vào hệ thống giao dịch qua API hoặc MCP với quyền dư thừa vi phạm nguyên tắc đặc quyền tối thiểu và phân tách nhiệm vụ, hai nguyên tắc nền của kiểm toán ngân hàng.
Khung quản lý chưa theo kịp. Theo WitnessAI, hướng dẫn quản lý rủi ro mô hình (MRM) sửa đổi của OCC Hoa Kỳ loại trừ AI tạo sinh và AI tự chủ khỏi phạm vi áp dụng. Chuyên gia VSEC tại Smart Banking 2026 cũng nêu các rủi ro AI trong ngân hàng gồm tấn công vào ứng dụng AI, rò rỉ dữ liệu nhạy cảm qua công cụ ngoài kiểm soát, deepfake, và thao túng dữ liệu hoặc mô hình (Dân trí).
Shadow Risk nằm ở nơi các lớp kiểm soát giao nhau
Thuật ngữ Shadow Risk để chỉ nhóm rủi ro phát sinh ở giao điểm của ba lớp trên, nằm ngoài vùng bao phủ của các công cụ giám sát theo từng lớp. Điểm mù này không xuất phát từ việc thiếu công cụ. Nó xuất phát từ việc mỗi công cụ chỉ nhìn thấy lớp của mình, và không ai sở hữu phần giao nhau.
Xét một kịch bản mô phỏng đi qua cả ba lớp. Bước một, một API cấu hình sai trên đám mây để lộ endpoint thiếu kiểm tra quyền ở cấp đối tượng. Bước hai, token dịch vụ khai thác được từ endpoint đó có quyền gọi sang tầng tích hợp với core banking. Bước ba, kẻ tấn công truy vấn dữ liệu giao dịch theo từng định danh đối tượng. Bước bốn, dữ liệu được đưa vào một công cụ AI ngoài danh mục, nơi không chính sách DLP nào áp dụng.
Mỗi bước nằm trong tầm nhìn của một đội khác nhau. Đội cloud thấy cấu hình, đội ứng dụng thấy API, đội core thấy truy vấn, đội hạ tầng thấy lưu lượng đi ra. Không bên nào ghép được cả chuỗi, nên thời gian phát hiện (MTTD) kéo dài và sự cố lan rộng trước khi bị khoanh vùng. Với ngân hàng, hậu quả không dừng ở dữ liệu: core banking, cổng thanh toán và API đối tác cùng nằm trên đường đi đó, nên một chuỗi sự cố có thể làm gián đoạn dòng tiền.
Giảm Shadow Risk bắt đầu từ kiểm kê tài sản và giám sát xuyên lớp
Thứ tự quan trọng hơn công cụ. Trước hết là kiểm kê: API đang chạy, tài khoản dịch vụ và token, mô hình AI đang được dùng, kể cả những thứ ngoài danh mục. Tiếp theo là hợp nhất telemetry. Check Point đề xuất đưa công cụ bảo mật về nền tảng CNAPP để có góc nhìn thống nhất trên AWS, Azure và Google Cloud, triển khai MFA chống phishing cho mọi điểm truy cập và dùng AI-SPM để phát hiện các mô hình Shadow AI. Với core banking, microsegmentation và giám sát tài khoản dịch vụ là điều kiện để giới hạn lateral movement. Bước cuối là xây use case phát hiện xuyên lớp và đo bằng MTTD, MTTR.
Kiểm soát kỹ thuật cần đi cùng thay đổi hành vi. CultureAI ghi nhận một ngân hàng số giảm 80% mức dùng Shadow AI khi nhân viên chuyển từ tài khoản cá nhân sang tài khoản được phê duyệt, mà không phải chặn đổi mới.
VSEC lưu ý đánh giá an toàn thông tin trên Cloud chỉ phản ánh trạng thái tại một thời điểm. Đánh giá giúp nhận diện cấu hình sai, lỗi quản lý danh tính, mã hóa dữ liệu, bảo mật API và khoảng trống tuân thủ. Phần còn lại là giám sát liên tục để phát hiện thay đổi cấu hình trái phép, lạm dụng thông tin xác thực, khai thác API, luồng dữ liệu bất thường và di chuyển ngang giữa đám mây với hệ thống nội bộ. Năng lực này cần kết nối với SOC, tình báo mối đe dọa, đánh giá mức độ xâm nhập và điều tra, ứng phó sự cố số, thay vì vận hành như một công cụ riêng biệt, nhằm rút ngắn thời gian phát hiện (Dân trí).
Tại Smart Banking 2026, VSEC là nhà tài trợ Đấu trường An toàn thông tin DF Cyber Defense, nơi các đội thi rèn luyện phân tích, phối hợp và ra quyết định trước tình huống an ninh mạng sát thực tế. Ông Trần Thanh Long – Tổng Giám đốc VSEC cho biết VSEC không xem Cyber Resilience là một dự án bảo mật ngắn hạn mà là năng lực cần bồi đắp liên tục trên ba trụ cột: công nghệ, con người và quy trình ứng phó. Đêm SOC vẫn sáng đèn, nhưng chất lượng giám sát phụ thuộc vào việc nguồn log và use case có phủ được những vùng giao nhau nói trên hay không.
VSEC hoạt động trong lĩnh vực an ninh mạng từ năm 2003, ba năm liên tiếp nằm trong Top 250 MSSP toàn cầu và là Đối tác cấp cao của AWS về dịch vụ bảo mật trên nền tảng AWS tại Việt Nam. Hệ sinh thái bảo mật của VSEC theo NIST Framework, từ đánh giá bảo mật, thiết kế kiến trúc đến giám sát và ứng phó mối đe dọa. Tổ chức tài chính cần đánh giá mức độ phơi nhiễm Shadow Risk có thể liên hệ VSEC để được tư vấn chi tiết.
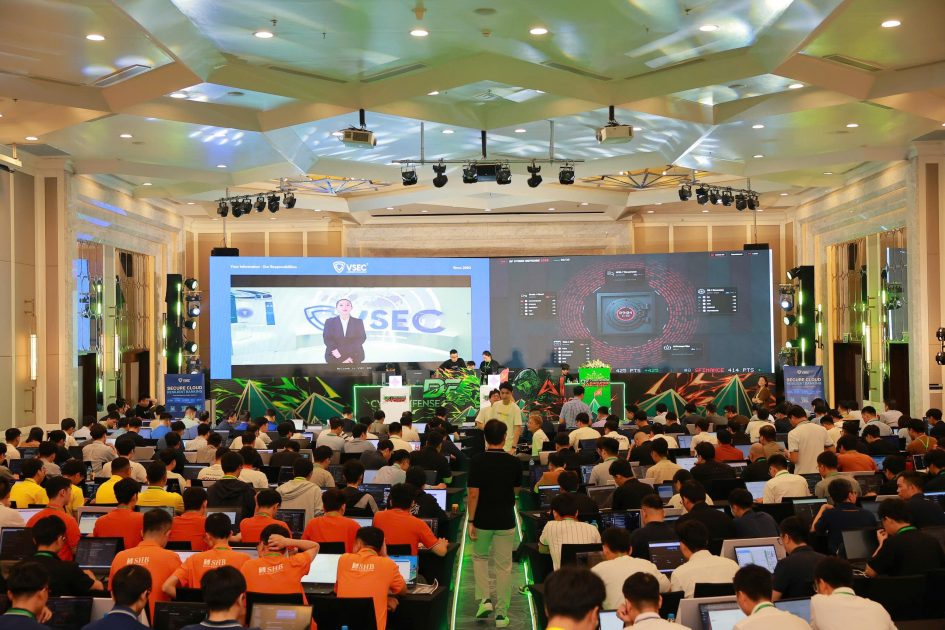
VSEC đồng hành cùng Đầu trường DF Cyber Defense tại Smart Banking 2026