Cloud và AI đang thay đổi nhanh cách ngân hàng xây dựng sản phẩm, vận hành hệ thống và khai thác dữ liệu. Nhưng khi hạ tầng trở nên phân tán hơn, kết nối nhiều hơn và phụ thuộc vào nhiều bên hơn, bài toán bảo mật cũng thay đổi: không chỉ bảo vệ từng hệ thống riêng lẻ, mà còn phải bảo đảm khả năng phát hiện, ứng phó và phục hồi khi sự cố xảy ra.
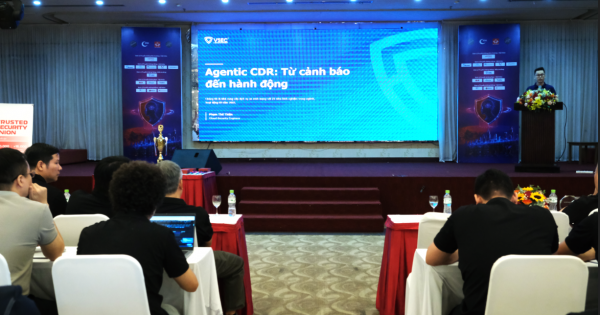
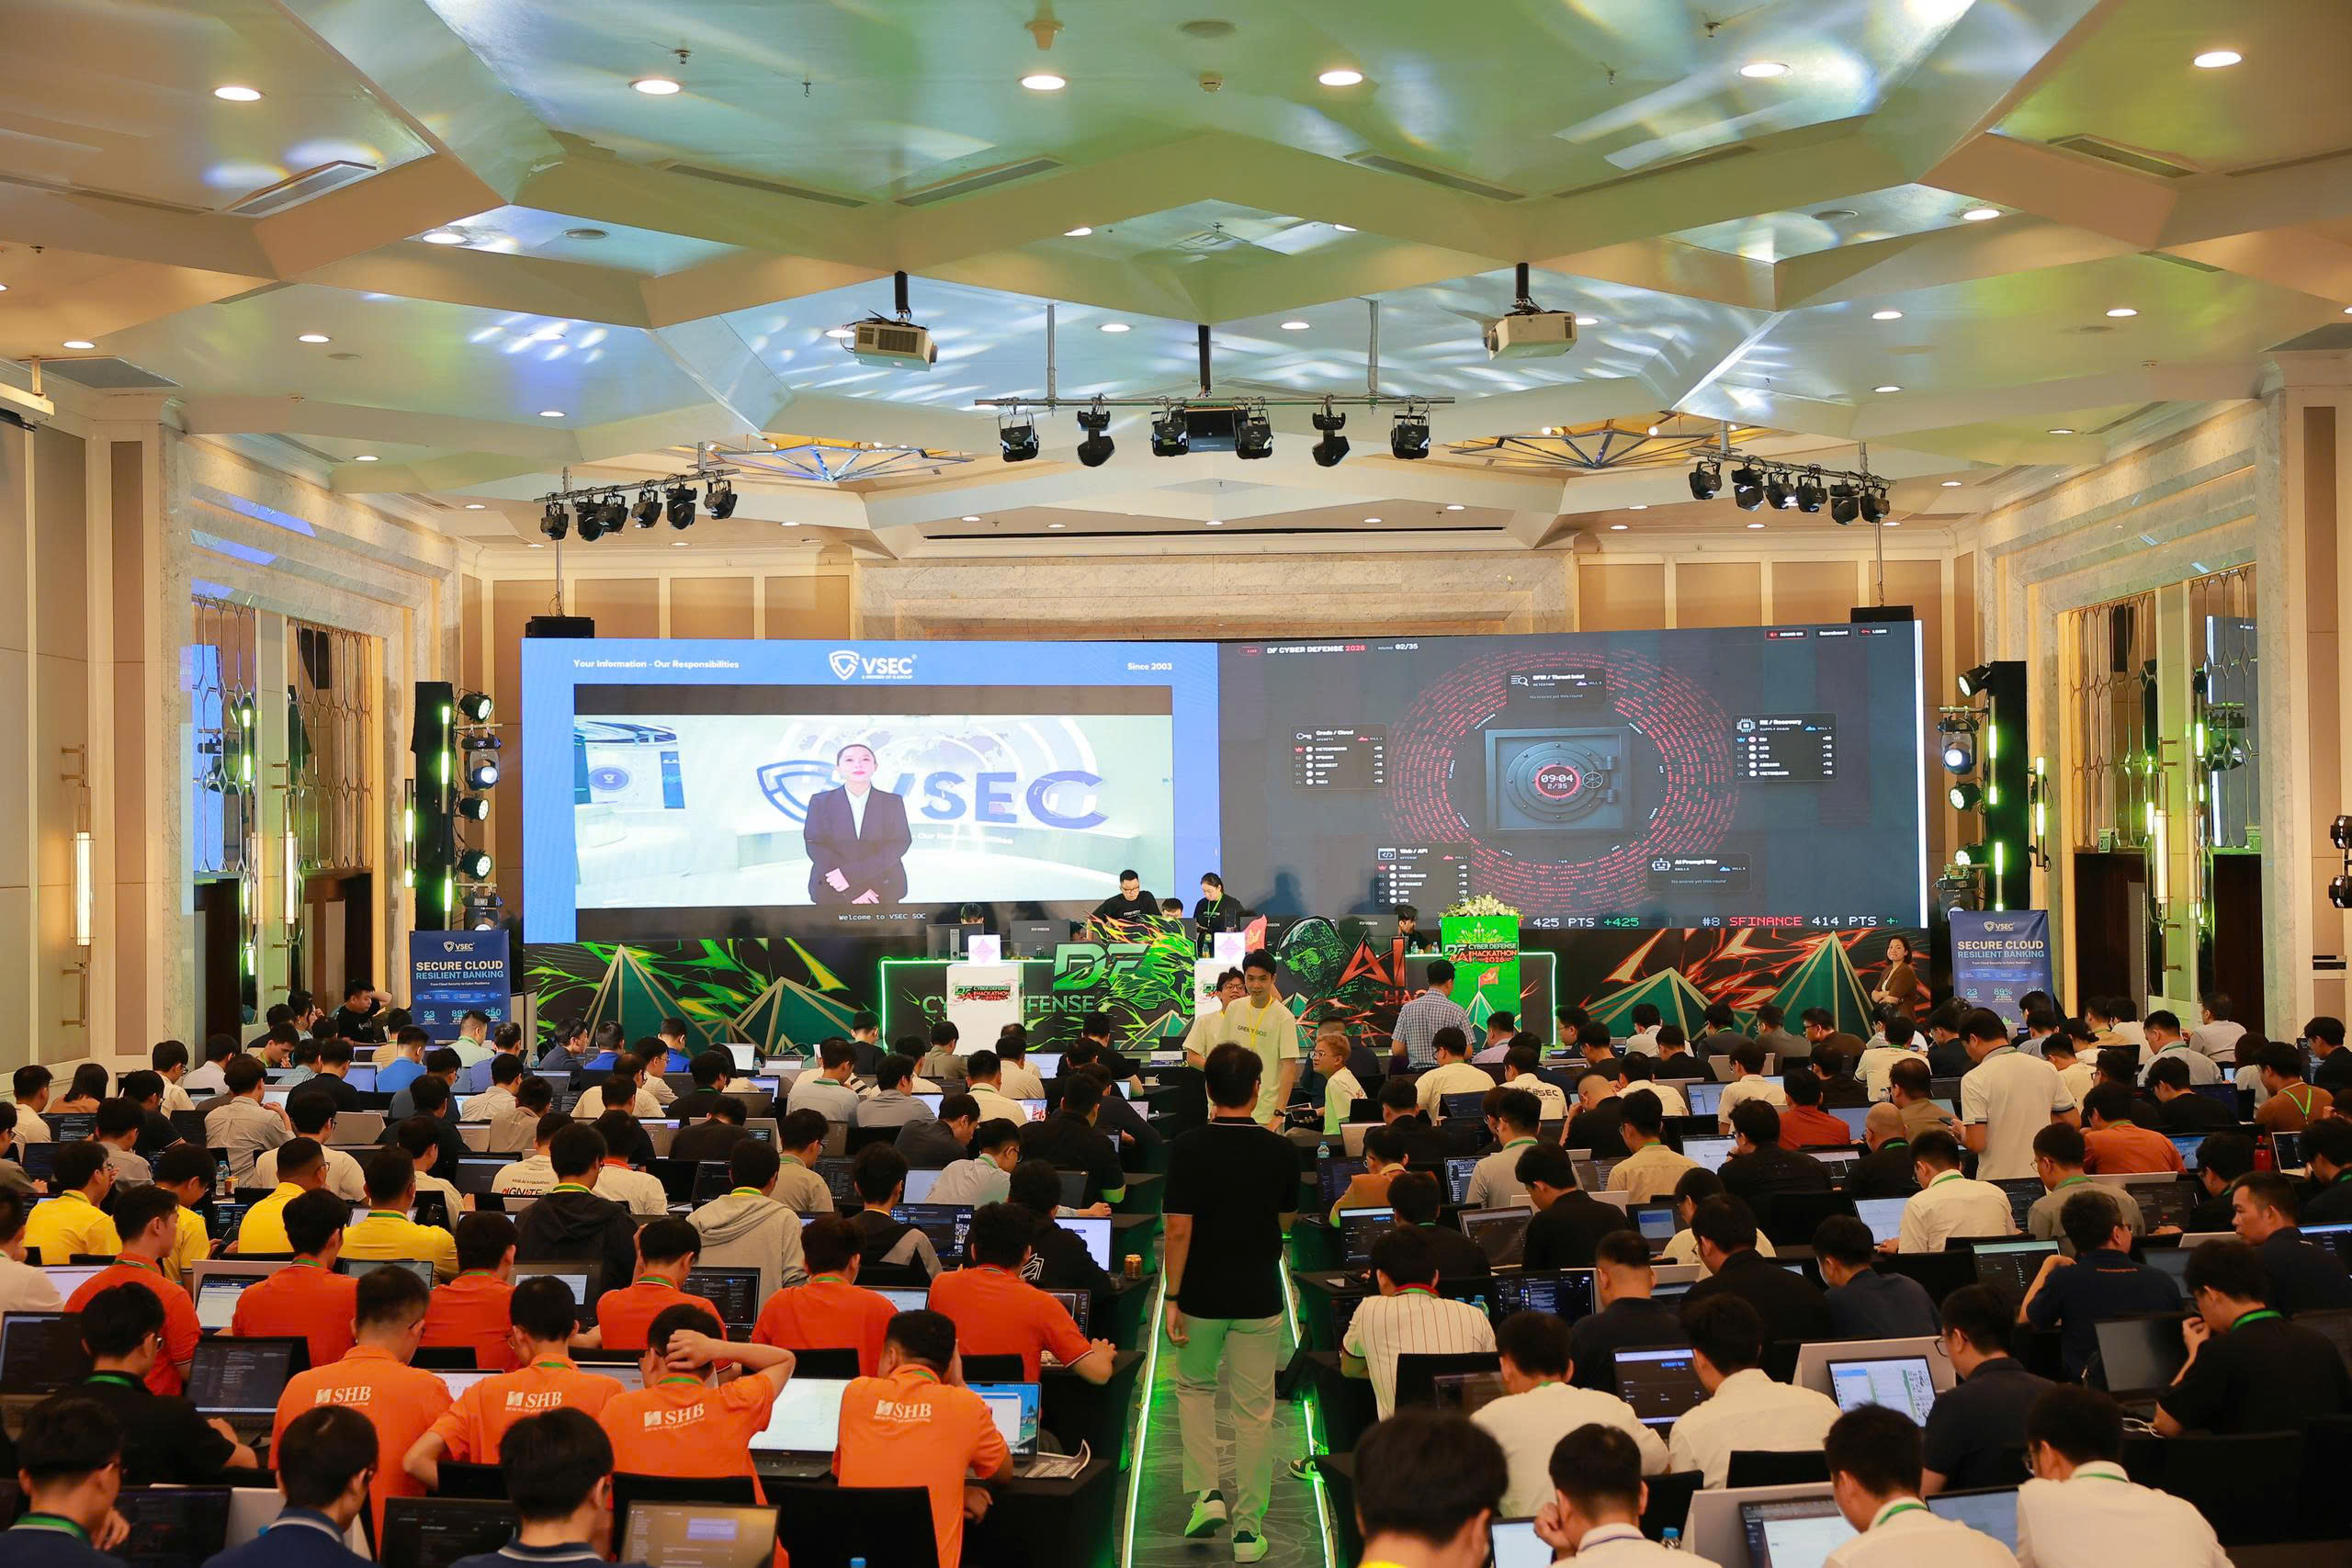
“Cloud Security không còn là một lớp bảo vệ độc lập mà được nhìn nhận là một phần của năng lực Cyber Resilience tổng thể của ngân hàng”- theo VSEC (thành viên Tập đoàn G-group) tại đấu trường DF Cyber Defense, Smart Banking 2026.
Cloud đang mở rộng bề mặt tấn công trong hệ thống ngân hàng
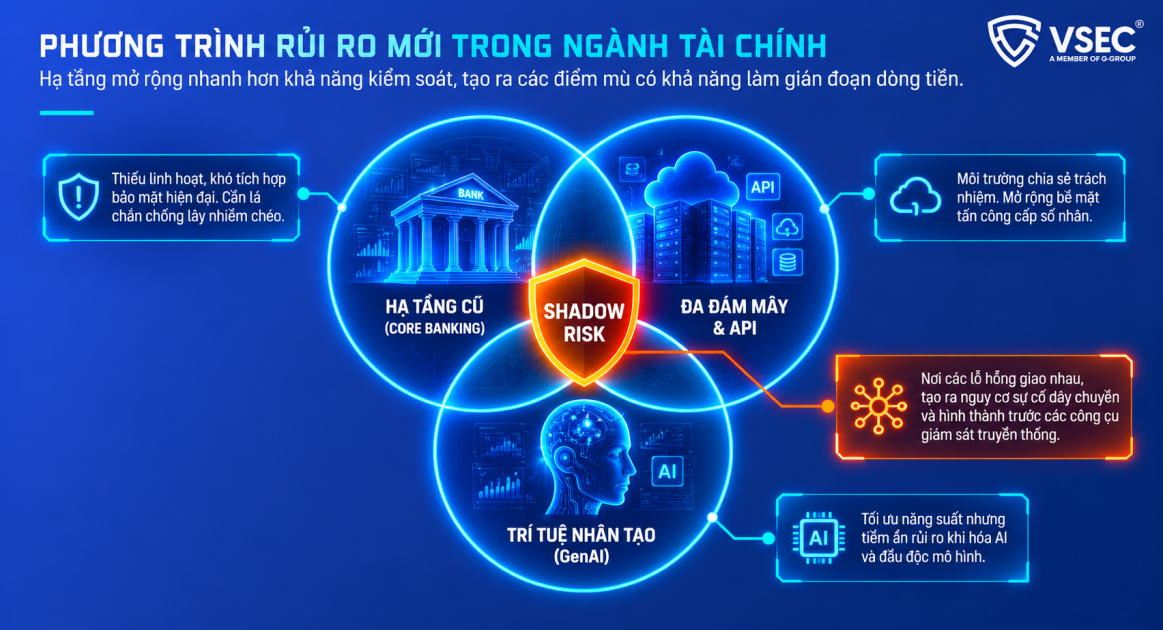
Hạ tầng công nghệ ngân hàng và các tổ chức tài chính hiện nay hiếm khi tồn tại hoàn toàn trên Cloud hoặc hoàn toàn On-premises. Core Banking và nhiều hệ thống trọng yếu vẫn có thể vận hành trên hạ tầng truyền thống; trong khi ứng dụng số, API, dữ liệu, AI và các workload mới được triển khai ngày càng nhiều trên Cloud. Cùng với đó, mức độ phụ thuộc vào các nhà cung cấp dịch vụ Cloud (Cloud Service Provider – CSP), FinTech và các nhà cung cấp công nghệ bên thứ ba cũng gia tăng, khiến ranh giới bảo mật ngày càng khó xác định.
AI tiếp tục tạo ra một lớp rủi ro mới. Bên cạnh những cuộc tấn công được hỗ trợ bởi AI, các tổ chức còn phải quan tâm đến Shadow AI, nguy cơ dữ liệu nhạy cảm được đưa vào công cụ AI ngoài kiểm soát, deepfake hay việc dữ liệu và mô hình bị thao túng. Với đội ngũ bảo mật, vấn đề vì thế không còn đơn giản là “Cloud có an toàn hay không?” Câu hỏi thực tế hơn là: “Chúng ta nhìn thấy được bao nhiêu rủi ro trong môi trường của mình, phát hiện bất thường nhanh đến đâu và có đủ khả năng kiểm soát sự cố trước khi nó ảnh hưởng tới hoạt động ngân hàng hay không?” – Chia sẻ từ chuyên gia VSEC tại Đấu trường An toàn thông tin DF Cyber Defense với chủ đề “The Intelligent Vault – Bảo vệ dữ liệu trong kỷ nguyên AI”.
Khả năng quan sát phải đi cùng Detection & Response
Khi hạ tầng Cloud liên tục thay đổi và có sự tham gia của nhiều bên cung cấp dịch vụ, ngân hàng phải duy trì khả năng kiểm soát tài sản, dữ liệu, quyền truy cập, các kết nối giữa hệ thống và phạm vi trách nhiệm bảo mật giữa ngân hàng với CSP. Các hoạt động Cloud Security Assessment giúp trả lời phần đầu của bài toán: nhận diện cấu hình sai, vấn đề IAM, mã hóa dữ liệu, API security, các điểm phơi nhiễm trong hybrid/multi-cloud và khoảng trống so với yêu cầu tuân thủ.
Tuy nhiên đánh giá bảo mật chỉ phản ánh trạng thái tại một thời điểm nên nên cần kết hợp phát hiện và ứng phó liên tục. “Đội ngũ bảo mật cần nhận biết được những dấu hiệu xâm nhập như thay đổi cấu hình trái phép, thông tin xác thực bị lạm dụng, API có dấu hiệu bị khai thác, luồng dữ liệu bất thường hay hoạt động di chuyển ngang giữa Cloud và hệ thống nội bộ” – Chuyên gia VSEC nhấn mạnh việc cần kết nối với SOC, Threat Intelligence, Compromise Assessment và DFIR thay vì tồn tại như một công cụ riêng biệt.
Mục tiêu không chỉ là theo dõi nhiều hơn mà còn từ đó rút ngắn tối đa khoảng thời gian trung bình để phát hiện và ứng phó sự cố từ khi rủi ro xuất hiện đến khi tổ chức nhìn thấy, hiểu và kiểm soát được nó.
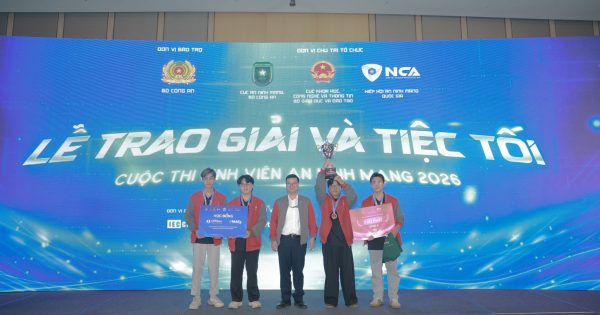
 VSEC đồng hành cùng Đấu trường DF Cyber Defense tại Smart Banking 2026, thúc đẩy năng lực phòng thủ thực chiến và Cyber Resilience cho ngành tài chính – ngân hàng.
Cyber Resilience không phải là một dự án bảo mật ngắn hạn, mà là năng lực cần được bồi đắp liên tục
Đối với ngân hàng, Cyber Resilience – khả năng chống chịu và phục hồi trước rủi ro an ninh mạng, còn phải bảo đảm tính đáng tin cậy. Sau ransomware, compromise hay sự cố hạ tầng, khôi phục hệ thống mới chỉ là bước đầu. Đội ngũ kỹ thuật cần xác định phạm vi xâm nhập, đánh giá nguy cơ với dữ liệu, thay đổi thông tin xác thực và bảo đảm dữ liệu khôi phục sạch, chính xác, toàn vẹn trước khi vận hành trở lại. Vì vậy, Cloud Security ngày càng gắn liền với niềm tin số.
Người dùng cuối của các tổ chức có thể không nhìn thấy SOC, Cloud Security hay DFIR phía sau một giao dịch nhưng họ luôn kỳ vọng dịch vụ tài chính được duy trì liên tục, các giao dịch được bảo đảm an toàn và dữ liệu cá nhân không bị lộ lọt, ngay cả khi sự cố an ninh mạng xảy ra.
Tổng Giám đốc VSEC, Ông Trần Thanh Long chia sẻ: “Cloud và AI sẽ tiếp tục thay đổi cách ngân hàng vận hành, nhưng niềm tin số (Digital Trust) mới là nền tảng phải giữ vững về dài hạn. Vì vậy, VSEC không xem Cyber Resilience là một dự án bảo mật ngắn hạn, mà là năng lực cần được bồi đắp liên tục trên cả ba trụ cột: công nghệ, con người và quy trình ứng phó. Đó là điều kiện để ngân hàng đổi mới và tăng trưởng một cách bền vững.”
“Resilience” – Khả năng chống chịu & phục hồi, cuối cùng vẫn phụ thuộc vào con người
Công nghệ có thể cung cấp visibility (khả năng quan sát toàn diện) tốt hơn và tự động hóa nhiều hoạt động phát hiện. Nhưng khi một incident thực sự xảy ra, con người vẫn phải phân tích tín hiệu, xác định mức độ ảnh hưởng và đưa ra quyết định. Đó cũng là một lý do VSEC đồng hành với vai trò Nhà tài trợ Đấu trường An toàn thông tin DF Cyber Defence 2026 lần thứ 7 tại Smart Banking 2026. Nơi các vấn đề AI, Cloud Security, Threat Intelligence và Resilience được đặt trong bối cảnh thực hành và phát triển năng lực chuyên môn.
Với VSEC, giá trị của những hoạt động Cyber Defence không chỉ nằm ở việc tìm ra đội có kỹ năng tốt nhất. Quan trọng hơn là tạo môi trường để những người làm bảo mật phân tích, phối hợp và ra quyết định trước các tình huống gần với thực tế. Đó cũng chính là những năng lực cần thiết khi một tổ chức phải ứng phó với incident thực sự.
[Về VSEC]
Sau 23 năm hoạt động trong lĩnh vực an ninh mạng kể từ 2003, VSEC – thành viên của Tập đoàn G-Group, xác định việc phát triển công nghệ, năng lực chuyên gia và cộng đồng chuyên môn cần song hành. Một hệ thống có thể được đầu tư rất tốt, nhưng khả năng phục hồi cuối cùng vẫn phụ thuộc vào việc con người có hiểu hệ thống, nhận biết đúng tín hiệu và phản ứng đủ nhanh hay không.
Vì vậy, bên cạnh việc trở thành Đối tác Cấp cao của AWS về cung cấp dịch vụ bảo mật trên nền tảng đám mây AWS tại Việt Nam, VSEC cũng xây dựng một hệ sinh thái bảo mật toàn diện tuân thủ theo tiêu chuẩn NIST Framework từ Đánh giá bảo mật, Xây dựng kiến trúc bảo mật, Giám sát & ứng phó các mối đe doạ an toàn thông tin, …