Tin tổng hợp
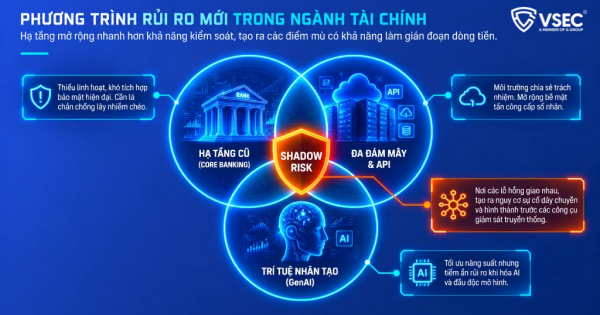
Shadow Risk: Phương trình rủi ro mới của ngành tài chính
Core banking cũ, đa đám mây – API và GenAI đang mở rộng song song, mỗi lớp một chủ sở hữu và một bộ công cụ giám sát. Shadow Risk là rủi ro nằm ở giao điểm giữa chúng, nơi SOC không có đủ telemetry để nhìn thấy. Ba lớp hạ tầng mở rộng nhanh…
2026 – Bảo mật Cloud cần đi xa hơn câu chuyện phòng thủ
Cloud và AI đang thay đổi nhanh cách ngân hàng xây dựng sản phẩm, vận hành hệ thống và khai thác dữ liệu. Nhưng khi hạ tầng trở nên phân tán hơn, kết nối nhiều hơn và phụ thuộc vào nhiều bên hơn, bài toán bảo mật cũng thay đổi: không chỉ bảo vệ từng…
Từ Cloud Transformation đến Cyber Resilience: Ngân hàng cần kiểm soát điều gì ngoài cấu hình bảo mật?
Cloud đang mở rộng dư địa đổi mới cho ngân hàng, từ phát triển dịch vụ số đến khai thác dữ liệu và ứng dụng AI. Tuy nhiên, khi hạ tầng, danh tính và dữ liệu ngày càng liên kết chặt chẽ, một điểm yếu kỹ thuật có thể tạo ra rủi ro vượt xa…

[Series BankHeist_#5] Tấn công chuỗi cung ứng & Insider: khi mã độc đi vào qua thành phần bạn tin tưởng
Vành đai mạnh nhất cũng vô nghĩa nếu kẻ tấn công đi vào bên trong một bản cập nhật đã ký mà chính bạn yêu cầu. Đây là vector cuối series – và là vector bạn không thể tự khắc phục trọn vẹn, vì mắt xích yếu nằm trong code của người khác. Bối…
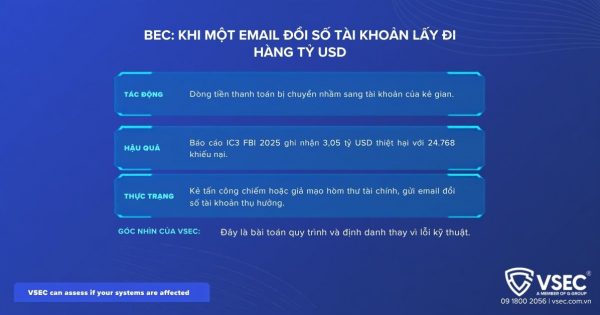
[Series BankHeist_#4] BEC khi một email đổi số tài khoản lấy đi hàng tỷ đô
Không malware, không khai thác lỗ hổng – chỉ một email từ nhà cung cấp quen, xin cập nhật số tài khoản cho lần thanh toán tới. FBI IC3 ghi nhận 3,05 tỷ USD thiệt hại BEC năm 2025, phần lớn đơn giản đúng như vậy. BEC (Business Email Compromise – giả mạo email doanh…
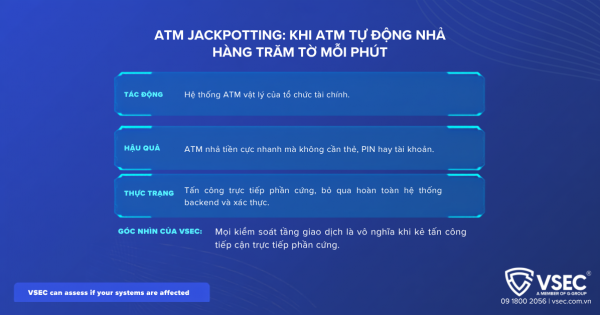
[Series BankHeist_#3] Khi ATM nhả 100 tờ/phút mà không cần thẻ hay PIN
Một cây ATM nhả tiền với tốc độ hơn 100 tờ mỗi phút, theo một lệnh rút mà hệ thống core banking chưa bao giờ cho phép – không thẻ, không PIN, không tài khoản. Đó là ATM Jackpotting. Khác với phần lớn tấn công tài chính, ATM Jackpotting không đi qua backend ngân hàng.…
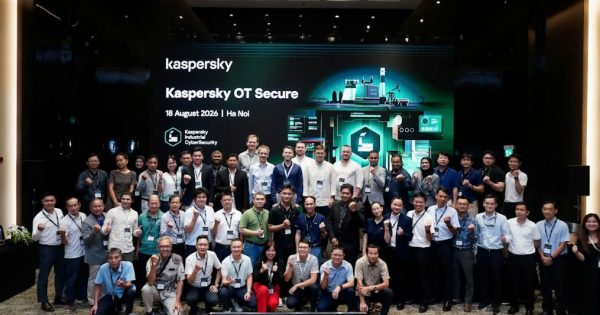
VSEC và Kaspersky đồng hành cùng doanh nghiệp năng lượng nâng cao năng lực bảo mật OT
Ngày 18/08/2026 tại Hà Nội, VSEC phối hợp cùng Kaspersky tổ chức “Kaspersky OT Secure: Live in Hanoi”, chương trình chuyên sâu về an ninh mạng Công nghệ Vận hành (OT) dành cho các nhà lãnh đạo, chuyên gia an ninh mạng và vận hành trong lĩnh vực Điện lực, Năng lượng và Hạ tầng…

[Series BankHeist_#2] Tấn công SWIFT: khi lệnh chuyển tiền giả mạo lấy đi hàng triệu đô
951 triệu USD lệnh chuyển giả được tạo ra; 81 triệu USD thực sự biến mất. Kẻ tấn công ngân hàng TW Bangladesh vào tháng 2/2016 không bẻ khóa hệ thống SWIFT mà chúng gửi đi những lệnh hoàn toàn hợp lệ, từ bên trong. Bối cảnh: SWIFT là mạng nhắn tin tài chính các…

[Series BankHeist_#1]: Vì sao kẻ tấn công ngân hàng hiện đại không cần “phá két”
Series “Trò chuyện cùng Chuyên gia bảo mật VSEC” Mô hình “cướp ngân hàng” trong đầu chúng ta — khoan két, mặt nạ, chuông báo động — gần như không còn đúng. Trong các vụ thất thoát mà đội ngũ chúng tôi phân tích, tiền rời hệ thống qua một lần đăng nhập hợp lệ,…

Niềm tin trở thành một trong những thách thức lớn của an ninh mạng trong kỷ nguyên AI
Hưởng ứng Ngày An ninh mạng Việt Nam (06/08), Hiệp hội An ninh mạng Quốc gia (NCA), Hiệp hội Internet Việt Nam (VIA), Công ty Cổ phần An ninh mạng Việt Nam (VSEC) cùng các đối tác đã tổ chức BSides Hanoi 2026 vào ngày 05/08 tại Hà Nội. Với chủ đề “No Human”, sự…

BSides Hanoi 2026: Khi AI thay đổi vòng lặp bảo mật, con người vẫn giữ vai trò trung tâm
AI đang đảm nhiệm ngày càng nhiều tác vụ trong an ninh mạng, từ phân tích dữ liệu, tìm kiếm lỗ hổng đến hỗ trợ điều tra và giám sát. Nhưng khi tốc độ tự động hóa tăng lên, vai trò của con người không biến mất mà chuyển sang những nhiệm vụ đòi hỏi…

BSides Hanoi 2026: AI thay đổi cuộc chơi, con người định hình năng lực phòng thủ
Sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang làm thay đổi cách các hệ thống số được xây dựng, vận hành và bảo vệ. AI có thể giúp xử lý lượng dữ liệu lớn, tự động hóa nhiều công đoạn và rút ngắn thời gian phản ứng trước các mối đe…