Tin tổng hợp
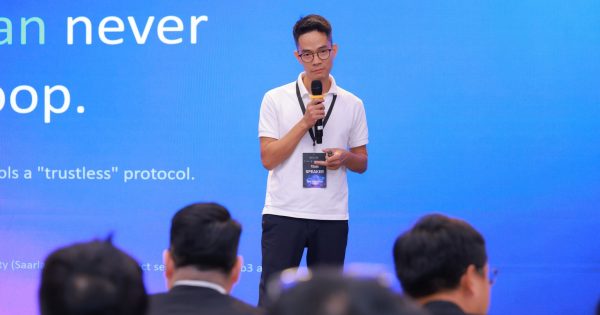
Khi DeFi được gọi là “trustless”, ai thực sự đang nắm quyền kiểm soát?
155/166 trường hợp triển khai DeFi được phân tích vẫn có khả năng chịu sự can thiệp của con người. Kết quả nghiên cứu được chia sẻ tại BSides Hanoi 2026 cho thấy: trong các hệ thống tài chính phi tập trung, bảo mật không chỉ nằm ở mã nguồn mà còn nằm ở cách…
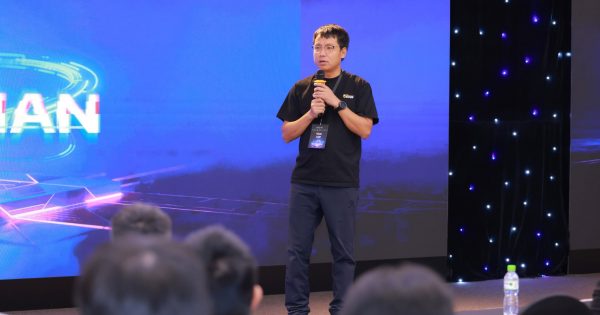
Khi bot AI có thể tham gia tranh luận như một người thật: Rủi ro mới từ thao túng niềm tin trên không gian số
Những tài khoản tưởng như đang tham gia tranh luận một cách tự nhiên trên mạng xã hội có thể thực chất được vận hành bởi các hệ thống AI (Bot AI). Khi công nghệ có khả năng tự tìm nội dung, tạo phản hồi và duy trì hội thoại, ranh giới giữa tương tác…

BSides Hanoi 2026: AI săn 0-day, Hacker “lật kèo” và những câu chuyện “No Human” hay “Human”
Ngày 05/08 vừa qua, BSides Hanoi 2026 với chủ đề “No Human” đã diễn ra tại Hà Nội, quy tụ gần 200 chuyên gia, nhà nghiên cứu và những người hoạt động trong lĩnh vực an ninh mạng tham dự đã cùng nhau chia sẻ, tranh luận về những góc nhìn mới mẻ xoay quanh…

BSides Hanoi 2026: Con người nằm ở đâu trong vòng lặp bảo mật “có” AI?
Sáng 05/08/2026, sự kiện BSides Hanoi lần thứ 2 chính thức diễn ra tại Hà Nội để tìm ra câu trả lời về mối quan hệ giữa con người và AI trong hệ thống bảo mật thời số hoá. Sáu nghiên cứu từ các chuyên gia bảo mật trong và ngoài nước đã phác họa…

AI Agent có thể tự “thoát” khỏi môi trường kiểm thử và tấn công hệ thống thật?
Một AI Agent được OpenAI sử dụng để kiểm thử an ninh mạng được cho là đã tìm cách thoát khỏi môi trường kiểm thử, truy cập ra bên ngoài và thực hiện một cuộc tấn công thực tế. Đáng chú ý hơn, theo Reuters, phải mất nhiều ngày sau khi cuộc tấn công kết…

Một máy tính nhiễm mã độc có thể khiến cả doanh nghiệp gặp rủi ro
Tin tặc không nhất thiết phải tấn công trực tiếp vào máy chủ hay hệ thống trọng yếu. Chỉ cần kiểm soát một máy tính của nhân viên, chúng có thể từng bước thu thập thông tin xác thực, chiếm quyền truy cập và mở đường cho những cuộc tấn công quy mô lớn hơn.…

Công nghệ “đánh lừa AI” đang mở ra một cuộc đua mới về an ninh mạng
AI nhận diện khuôn mặt đang được ứng dụng ngày càng rộng rãi trong sân bay, giao thông, trung tâm thương mại và các hệ thống kiểm soát truy cập. Tuy nhiên, song song với sự phát triển đó là sự xuất hiện của một xu hướng mới: “adversarial fashion” – các sản phẩm được…

AI đang rút ngắn thời gian tấn công xuống chỉ còn vài giờ
Khoảng thời gian “an toàn” sau khi phát hành bản vá bảo mật đang dần biến mất. Một nghiên cứu mới từ Anthropic cho thấy AI có thể nhanh chóng phân tích bản vá và tạo mã khai thác chỉ trong chưa đầy một giờ, khiến doanh nghiệp ngày càng ít thời gian để cập…
Lật tẩy thủ đoạn lừa đảo 4 tỷ đồng nhờ sự cố kỹ thuật khó ngờ
Một chiếc MacBook hỏng màn hình, bàn phím không còn hoạt động cùng một chiếc iPhone đã trở thành chìa khóa giúp cơ quan điều tra bóc trần vụ lừa đảo bất động sản trị giá hơn 113.000 bảng Anh (gần 4 tỷ đồng). Theo thông tin từ Belkasoft, Jason Cunningham, một doanh nhân Anh…
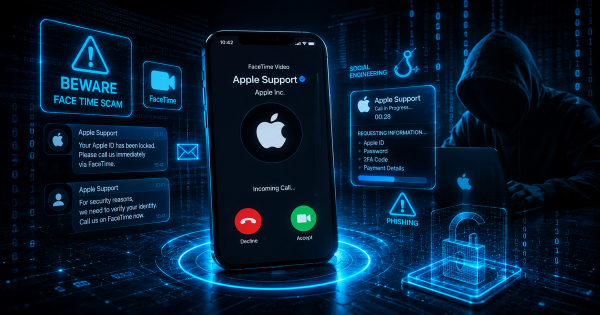
Đừng vội bấm nghe nếu thấy cuộc gọi FaceTime từ “Apple Support”!
Email và SMS không còn là lựa chọn duy nhất của tin tặc. Các chuyên gia vừa ghi nhận xu hướng mới khi FaceTime bị lợi dụng để mở đầu những chuỗi tấn công nhiều giai đoạn, kết hợp giữa lừa đảo, đánh cắp thông tin và chiếm quyền thiết bị. Theo cảnh báo từ…
AI hỗ trợ lập trình có thực sự an toàn?
Các công cụ AI hỗ trợ lập trình đang giúp doanh nghiệp tăng tốc phát triển phần mềm, tự động rà soát mã nguồn và phát hiện lỗ hổng bảo mật. Tuy nhiên, một nghiên cứu mới cho thấy chính những công cụ được kỳ vọng giúp bảo vệ hệ thống lại có thể trở…
AirDrop, Quick Share đồng loạt lộ lỗ hổng bảo mật
Các nhà nghiên cứu đã phát hiện 6 lỗ hổng bảo mật, gồm 3 lỗ hổng trên AirDrop và 3 lỗ hổng trên Quick Share. Trong đó, một số lỗ hổng cho phép kẻ tấn công ở trong phạm vi kết nối không dây (khoảng 10–30 mét) gửi các gói tin được tạo đặc biệt…