EDR Developer (C++/Rust Software Engineer)

Tech Job Tuyển dụng Uncategorized

Mô tả công việc: 

Phát triển Endpoint Agent: Xây dựng agent trên Windows/Linux thu thập sự kiện hệ thống (Process, File, Network, Registry, User, Kernel/eBPF/ETW…); tối ưu CPU/RAM, cơ chế cache/queue offline, tự động cập nhật và bảo vệ agent chống tampered.

Xây dựng Detection Engine: Phát triển logic phát hiện dựa trên IOC, YARA, Sigma, MITRE ATT&CK, phân tích hành vi bất thường (Ransomware, Credential Dumping, Persistence…).

Phát triển Response Engine: Thực thi tự động/bán tự động các hành động phản ứng (Kill process, quarantine file, isolate network, disable account, Live Response…).

Phát triển Server & Backend: Xây dựng API tiếp nhận telemetry, quản lý policy, tích hợp hệ thống sinh thái (SIEM, SOAR, Sandbox, Threat Intel…).

Chất lượng & Bảo mật (Secure SDLC): Kiểm thử, code review, phân tích crash/memory dump, tối ưu hiệu năng và xử lý lỗ hổng bảo mật.

Yêu cầu công việc: 

Junior EDR Developer

Kinh nghiệm: 0 – 2 năm phát triển phần mềm (chấp nhận sinh viên mới tốt nghiệp có nền tảng tốt).

Kỹ năng: Nắm vững Rust, C, C++ hoặc Go; có kiến thức cơ bản về OS (Process, Memory, File System, Network) và An toàn thông tin (Malware, IOC, Encryption).

Middle EDR Developer

Kinh nghiệm: 2 – 5 năm làm phần mềm, ít nhất 1 năm về System Programming, Endpoint Agent, Security Product, Antivirus/EDR hoặc High-performance Backend.

Kỹ năng: Thành thạo Rust/C/C++; thành thạo Multi-threading, Async I/O, IPC; hiểu về MITRE ATT&CK và phân tích hành vi malware; có kinh nghiệm làm việc với REST/gRPC/Message Queue.

Senior EDR Developer

Kinh nghiệm: 5+ năm phát triển phần mềm, 3+ năm chuyên sâu về Endpoint Security, Kernel Development, OS Internals hoặc Telemetry System.

Kỹ năng: Am hiểu sâu Windows/Linux Internals (ETW, WFP, Minifilter Driver, eBPF, Linux Audit…); thiết kế kiến trúc hệ thống EDR, Detection/Response Engine, Mutual Auth, Tamper Protection; dẫn dắt kỹ thuật và review code cho nhóm.

KỸ NĂNG & ĐIỂM CỘNG ƯU TIÊN

Ngôn ngữ: Rust, C/C++, Go, Python.

Backend & Database: PostgreSQL, ClickHouse, Elasticsearch/OpenSearch, Kafka/NATS, Redis.

Ưu tiên cao:

Đã từng phát triển Windows Driver, hoặc có kiến thức/kinh nghiệm về lập trình nhúng.

Có kinh nghiệm phân tích Malware hoặc làm việc với hệ thống xử lý lượng telemetry cực lớn.

Đóng góp cho dự án Open Source về System/Cybersecurity hoặc có các chứng chỉ an toàn thông tin liên quan.

Quyền lợi: 

Mức lương cạnh tranh (thương lượng theo năng lực, bao gồm lương cứng + thưởng doanh thu khu vực hấp dẫn).

Thử việc 100% lương.

Chế độ bảo hiểm đầy đủ, nghỉ phép năm, team building, đào tạo chuyên môn.

Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm.

Cơ hội thăng tiến lên cấp cao hơn trong VSEC & Tập đoàn G-Group.

Làm việc trong môi trường chuyên nghiệp, năng động, với đội ngũ chuyên gia hàng đầu Việt Nam.

Hỗ trợ xe công tác, chi phí đi lại khu vực.


Apply: Gửi CV về địa chỉ mail Tuyendung@vsec.com.vn | 0848898772 

Địa chỉ làm việc: Tầng 13, Tòa nhà G Group, số 5 Nguyễn Thị Duệ, Phường Yên Hòa, Hà Nội. 

[HN] Middle – Senior Talent Acquisition Specialist

Non Tech Job Tuyển dụng

VSEC – Công ty CP An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ. VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới. Chúng tôi đang tìm kiếm các nhân tố trẻ tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và có tầm nhìn dài hạn để đồng hành trong hành trình sắp tới.

Thời gian làm việc:

  • Thời gian từ T2 – T6; nghỉ T7, CN.
  • Linh hoạt: buổi sáng bắt đầu trong khoảng 07:00-9:00 & tự quản lý thời gian làm việc 8 tiếng/ngày.

Mô tả công việc:

  • Đồng hành cùng Quản lý trong việc hoạch định chiến lược tuyển dụng, đáp ứng sát sao nhu cầu nhân sự trong từng giai đoạn phát triển.
  • Trực tiếp tuyển dụng tất cả các vị trí (bao gồm IT và NonIT) tại công ty (lĩnh vực Cyber Security) theo kế hoạch. Chịu trách nhiệm toàn bộ quy trình từ khâu đăng tuyển, tìm kiếm, sàng lọc, phỏng vấn, đàm phán và onboarding, đảm bảo chất lượng ứng viên và trải nghiệm chuyên nghiệp.
  • Hỗ trợ tham gia phát triển thương hiệu tuyển dụng, chủ động triển khai các hoạt động truyền thông tuyển dụng sáng tạo trên LinkedIn, Facebook, Website… và các cộng đồng chuyên ngành nhằm lan tỏa thông điệp hấp dẫn về Công ty.
  • Xây dựng và triển khai các hoạt động hợp tác với các Trường Đại học đào tạo về chuyên ngành An toàn thông tin, Công nghệ thông tin.
  • Tham gia xây dựng và thực hiện triển khai các dự án Trải nghiệm của ứng viên, xây dựng Thương hiệu tuyển dụng.
  • Theo dõi, phân tích và đưa ra các đề xuất cải tiến tuyển dụng dựa trên dữ liệu, hiệu quả thực tế theo định kỳ và phát sinh để xử lý kịp thời.
  • Tham gia triển khai các hoạt động văn hóa doanh nghiệp tại Công ty.
  • Các công việc liên quan khác theo yêu cầu của Quản lý.

Yêu cầu công việc:

  • Tốt nghiệp Đại học chuyên ngành Nhân sự, Quản lý lao động, Kinh tế, Luật hoặc các chuyên ngành có liên quan khác.
  • Ứng viên có từ 2 – 4 năm kinh nghiệm tuyển dụng. Có tối thiểu 2 năm kinh nghiệm tuyển dụng trong lĩnh vực Công nghệ thông tin/ CyberSecurity 
  • Tiếng Anh: đọc, viết, giao tiếp cơ bản.
  • Có tư duy tuyển dụng, hiểu biết về các vị trí thị trường Công nghệ thông tin.
  • Kỹ năng phỏng vấn sâu: Đánh giá ứng viên không chỉ qua năng lực chuyên môn mà còn qua văn hóa doanh nghiệp.
  • Kỹ năng giao tiếp & đàm phán: Tạo thiện cảm và thu hút ứng viên chất lượng cao.
  • Có kinh nghiệm tổ chức các sự kiện tuyển dụng, phát triển kênh thu hút các đối tượng ứng viên tiềm năng.
  • Làm việc với tinh thần hợp tác, lắng nghe và ghi nhận đồng đội
  • Luôn học hỏi & cải tiến- không ngại khó, không ngại thay đổi để tốt hơn mỗi ngày.
  • Chủ động, trách nhiệm, có mindset nâng cao chất lượng hiệu quả công việc.
  • Có kinh nghiệm design cơ bản phục vụ nhu cầu tuyển dụng là 1 lợi thế.
  • Có khả năng làm việc nhóm tốt và sự nhạy bén khi làm việc với con người
  • Kiên trì và có hứng thú với lĩnh vực Cyber Security.

Quyền lợi được hưởng:

  • Thử việc hưởng 100% lương. Thu nhập HẤP DẪN thỏa thuận xứng đáng với tài năng. Up to 25M Gross/tháng + thưởng. 
  • Review lương định kỳ 2 lần/năm.
  • Được trao quyền và thoải mái đề xuất các ý tưởng mới trong công việc.
  • Văn hóa trao đổi thẳng thắn, minh bạch, khuyến khích chia sẻ & đóng góp ý kiến.
  • Môi trường làm việc trẻ trung, nhiều cơ hội phát triển, hiện đại với đầy đủ tiện ích: căng-tin, khu giải trí, thư viện, phòng gym, yoga, hội trường.
  • Tham gia các khóa đào tạo chuyên môn, tư duy, kỹ năng mềm từ cơ bản đến nâng cao.
  • Được hỗ trợ kinh phí tham gia các khoá học đào tạo cần thiết cho công việc.
  • Thưởng quý, thưởng cuối năm theo kết quả kinh doanh của Công ty. Các loại thưởng đặc thù khác theo tính chất công việc. Thưởng tất cả các ngày lễ, tết; thưởng giới thiệu ứng viên nội bộ, thưởng thâm niên làm việc ngay từ năm đầu tiên.
  • Thưởng ESOP cho nhân viên và quản lý xuất sắc vào cuối năm.
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép.
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, lễ theo quy định của công ty và pháp luật hiện hành.
  • Được hưởng các chế độ phúc lợi như khám sức khỏe định kỳ và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ … tiêu chuẩn 5*,
  • Đa dạng các hoạt động gắn kết – Đảm bảo tinh thần làm hết sức, vui hết mình.

Liên hệ:

  • Phòng Nhân sự – tuyendung@vsec.com.vn| Ms Thủy Teamlead 0848898772 
  • Địa chỉ:
    + HN: Tầng 13, Tòa nhà G-Group Tower, số 5 Nguyễn Thị Duệ, Yên Hòa, Cầu Giấy, Hà Nội.  

Thêm lựa chọn đối tác đồng hành trong hành trình Cloud Tranformation cho doanh nghiệp Việt 

Mới nhất

AWS vừa chính thức có thêm một đối tác cấp cao cung cấp dịch vụ bảo mật trên nền tảng điện toán đám mây của mình tại Việt Nam. Theo đó, VSEC – thành viên của Tập đoàn Công nghệ G-Group đã trở thành AWS Advanced Tier Services Partner. Từ nay, doanh nghiệp Việt Nam có thể dễ dàng hơn trong việc tìm kiếm một đối tác có thể kết hợp năng lực Cloud với chuyên môn an ninh mạng chuyên sâu. 

Khi chuyển các hệ thống quan trọng từ on-premise lên Cloud, doanh nghiệp cần kiểm soát Security xuyên suốt từ thiết kế đến vận hành, từ kiến trúc, bảo mật đến bảo vệ hệ thống trong dài hạn. Đây cũng là định hướng của VSEC khi trở thành AWS Advanced Tier Services Partner, kết hợp năng lực Cloud với chuyên môn an ninh mạng trong các bài toán thực tế của doanh nghiệp. 

Giảm rủi ro kiến trúc ngay từ khi xây dựng Cloud 

Một trong những vấn đề doanh nghiệp có thể gặp phải khi chuyển đổi lên CLoud là những quyết định về kiến trúc ban đầu không còn phù hợp khi hệ thống được mở rộng.  Khi đó, việc điều chỉnh không chỉ tốn thêm nguồn lực mà còn ảnh hưởng đến tính ổn định của hệ thống. 

Đại diện VSEC chia sẻ: “Việc đưa các yêu cầu Security vào ngay từ thiết kế kiến trúc hạ tầng Cloud giúp doanh nghiệp hạn chế việc phải bổ sung hoặc thay đổi kiến trúc khi hệ thống đã đi vào hoạt động, đặc biệt với những workload quan trọng.” Từ đó, doanh nghiệp có thể chủ động kiểm soát rủi ro ngay trong quá trình xây dựng hệ thống, đồng thời tạo nền tảng phù hợp để vận hành và mở rộng Cloud an toàn hơn về sau. 

Theo hướng tiếp cận này, các yêu cầu về kiểm soát truy cập, bảo vệ dữ liệu, network security, logging và monitoring được xem xét cùng kiến trúc thay vì xử lý riêng lẻ sau triển khai. 

Với hơn 23 năm hoạt động trong lĩnh vực an ninh mạng, VSEC đưa kinh nghiệm bảo mật vào các bài toán triển khai Cloud theo tiêu chuẩn và thực hành của AWS. Cách tiếp cận này giúp Cloud Security được nhìn nhận trong tổng thể hệ thống và mô hình vận hành, thay vì chỉ tập trung vào riêng hạ tầng Cloud. 

AWS Cloud transformation

Thông tin VSEC trên AWS Partner Finder, ghi nhận 5+ AWS Certifications, 20+ AWS Customer Launches và hơn 20 năm hoạt động. 

Giảm phân mảnh, tối ưu vận hành bảo mật 

Cloud không tồn tại độc lập trong hạ tầng công nghệ. Một vấn đề trên Cloud có thể liên quan đến danh tính người dùng, thiết bị, mạng, ứng dụng hoặc dữ liệu, đòi hỏi khả năng kết nối với các lớp bảo mật và năng lực ứng phó khác. Theo SentinelOne, số cuộc tấn công nhắm vào hạ tầng Cloud năm 2026 đã tăng 21% so với cùng kỳ năm trước, trong khi lỗi cấu hình được phát hiện trong gần 38% các vụ vi phạm.  Điều này càng cho thấy mức độ ảnh hưởng và quan trọng trong việc doanh nghiệp cần bắt đầu đúng ngay từ việc thiết lập cơ bản ban đầu. Bên cạnh đó sự sai khác giữa các nền tảng đa đám mây cũng tạo ra một vấn đề về mức độ phức tạp hoá việc phòng thủ.  

Thông qua việc triển khai bảo mật chuyên sâu từ VSEC, Cloud Security được tích hợp cùng SOC, DFIR, Threat Hunting và Compromise Assessment, tạo thành một chuỗi bảo vệ xuyên suốt từ đánh giá, thiết kế, triển khai đến giám sát và ứng phó sự cố, giúp dữ liệu và dấu hiệu bất thường từ Cloud được phân tích trong bối cảnh toàn bộ hạ tầng. Với doanh nghiệp, cách tiếp cận này giúp giảm phân mảnh, tận dụng nguồn lực sẵn có và rút ngắn quá trình từ giám sát đến ứng phó sự cố. 

VSEC trở thành AWS Advanced Tier Services Partner, mở rộng thêm các lựa chọn chuyển đổi Cloud cho doanh nghiệp Việt Nam. Ảnh: AWS

Việc trở thành AWS Advanced Tier Services Partner vì vậy không chỉ là một dấu mốc trong quan hệ hợp tác giữa VSEC và AWS, mà còn phản ánh năng lực để VSEC đồng hành sâu hơn với doanh nghiệp trong quá trình Cloud Transformation: từ thiết kế kiến trúc, triển khai Cloud an toàn đến bảo vệ và vận hành trong một hệ sinh thái an ninh mạng tổng thể. 


System Engineer (HN)

Tuyển dụng Tech Job

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ.

VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu.

Website: www.vsec.com.vn

Facebook: https://www.facebook.com/vsec.jsc 

LinkedIn: https://www.linkedin.com/company/vsec-jsc/   

Mô tả công việc: 

  • Chủ trì thiết kế, triển khai và chuẩn hóa các giải pháp SOC phục vụ cung cấp dịch vụ MSSP cho khách hàng.
  • Xây dựng phương án triển khai các hệ thống SIEM, SOAR, EDR/XDR, NDR phù hợp với mô hình đa khách hàng (multi-tenant).
  • Dẫn dắt kỹ thuật trong các dự án triển khai SOC, chịu trách nhiệm kỹ thuật đầu-cuối đối với khách hàng.
  • Thực hiện tích hợp nâng cao giữa các hệ thống SOC và các nền tảng hạ tầng, Cloud, hệ thống CNTT của khách hàng.
  • Chuẩn hóa mô hình triển khai, tài liệu kỹ thuật, checklist và quy trình bàn giao dịch vụ SOC.
  • Là đầu mối kỹ thuật làm việc với khách hàng, vendor và các bộ phận liên quan trong quá trình triển khai.
  • Hỗ trợ đào tạo, hướng dẫn và review kỹ thuật cho các Chuyên viên SOC Engineer.

Yêu cầu công việc:

Kiến thức & kỹ năng chuyên môn

  • Có kinh nghiệm chuyên sâu trong thiết kế và triển khai giải pháp SOC cho mô hình MSSP.
  • Làm chủ kỹ thuật ít nhất một nền tảng SIEM/SOAR ở mức triển khai và kiến trúc.
  • Hiểu rõ kiến trúc triển khai SOC đa khách hàng, đảm bảo phân tách dữ liệu, phân quyền và SLA.
  • Có kinh nghiệm triển khai SOC trên On-Premise, Cloud hoặc Hybrid.
  • Thành thạo tích hợp hệ thống qua API, Syslog, Agent, Cloud-native logging.
  • Có khả năng xây dựng và chuẩn hóa các template, blueprint triển khai SOC.

Kinh nghiệm & năng lực triển khai

  • Tối thiểu 1-3 năm kinh nghiệm trong lĩnh vực SOC/Security Solution/IT Infrastructure.
  • Có kinh nghiệm chủ trì hoặc lead kỹ thuật các dự án triển khai SOC.
  • Có kinh nghiệm làm việc trực tiếp với khách hàng và vendor trong các dự án MSSP.

Kỹ năng quản lý kỹ thuật

  • Có khả năng phân tích yêu cầu, thiết kế giải pháp và kiểm soát chất lượng triển khai.
  • Có kỹ năng mentoring, hướng dẫn kỹ thuật cho đội ngũ Engineer.
  • Có khả năng xây dựng và chuẩn hóa tài liệu HLD/LLD, SOP triển khai dịch vụ.

Kỹ năng bổ trợ

  • Khả năng giao tiếp và trình bày giải pháp kỹ thuật rõ ràng.
  • Đọc hiểu tốt tài liệu kỹ thuật tiếng Anh. (Ưu tiên – Không bắt buộc)
  • Chịu được áp lực tiến độ triển khai dự án dịch vụ.

Quyền lợi: 

  • Thử việc hưởng 100% lương. Thu nhập hấp dẫn thỏa thuận theo năng lực up to 20M/tháng + Thưởng.
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết.
  • Thưởng KPI Quý
  • Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ,
  • Thưởng thâm niên làm việc tính từ năm đầu tiên,
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm.
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép.
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành.
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …;
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank

Apply ngay qua địa chỉ mail: Tuyendung@vsec.com.vn| 0848898772

Địa chỉ làm việc: Tầng 13, Tòa G Group, số 5 Nguyễn Thị Duệ, Cầu Giấy, Hà Nội.

SOC Team Lead (24/7 Operations)

Tuyển dụng Tech Job

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ.

VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu.

Website: www.vsec.com.vn

Facebook: https://www.facebook.com/vsec.jsc

LinkedIn: https://www.linkedin.com/company/vsec-jsc/  

MÔ TẢ CÔNG VIỆC:

  • Chịu trách nhiệm đảm bảo chất lượng dịch vụ giám sát SOC 247
  • Đảm bảo các chỉ số MTTD/MTTR, SLA/OLA
  • Quản lý, đào tạo và phát triển và điều phối đội ngũ
  • Review và cập nhật quy trình, kỹ thuật và con người để cải tiến dịch vụ SOC
  • Đảm bảo trải nghiệm khách hàng trong toàn bộ quá trình cung cấp dịch vụ

YÊU CẦU CÔNG VIỆC: 

  • Tối thiểu 4 năm kinh nghiệm trong vận hành SOC (giám sát, xử lý sự cố, …). Có thể có KN quản lý từ 1 năm trở lên hoặc ứng viên đang làm ở level chuyên viên cao cấp hoặc chuyên gia muốn lên lộ trình quản lý.
  • Có kinh nghiệm vận hành SOC 24/7 và xử lý sự cố an ninh mạng.
  • Thành thạo SIEM, SOAR, EDR/XDR và các hệ thống giám sát an toàn thông tin.
  • Có khả năng phân công, điều phối và giám sát hoạt động của đội ngũ SOC theo ca 24/7.
  • Có kỹ năng xử lý Major Incident, escalation và đảm bảo SLA.
  • Có khả năng đào tạo, mentoring và review chuyên môn cho SOC Analyst.
  • Ưu tiên ứng viên có kinh nghiệm MSSP, làm việc trực tiếp với khách hàng.

QUYỀN LỢI: 

  • Thử việc hưởng 100% lương. Thu nhập hấp dẫn thỏa thuận theo năng lực.
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết.
  • Thưởng KPI Quý
  • Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ,
  • Thưởng thâm niên làm việc tính từ năm đầu tiên,
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm.
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép.
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành.
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …;
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank.

Apply qua email: Tuyendung@vsec.com.vn| 0848898772 

Địa chỉ làm việc: 

  • HN: Tầng 13, Tòa nhà G-Group Tower, số 5 Nguyễn Thị Duệ, Yên Hòa, Cầu Giấy, Hà Nội.
  • HCM: Tầng 4, Tòa nhà số 89-91-93, đường Nguyễn Cơ Thạch, Khu đô thị Sala, TP Thủ Đức, TP HCM. 

Penetration Tester

Tuyển dụng Tech Job

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ.

VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu.

Website: www.vsec.com.vn

Facebook: https://www.facebook.com/vsec.jsc

LinkedIn: https://www.linkedin.com/company/vsec-jsc/

Mô tả công việc:

  • Trực tiếp triển khai đánh giá bảo mật cho ứng dụng Web, Web service, API, Mobile; hạ tầng mạng, máy chủ, thiết bị IP và các hệ thống khác. 
  • Thực hiện đánh giá theo mô hình black-box, grey-box, white-box đối với ứng dụng và hạ tầng CNTT. 
  • Đánh giá, kiểm thử an toàn bảo mật trên mã nguồn ứng dụng (source code review). 
  • Kiểm chứng các lỗ hổng, khai thác thành công và đưa ra minh chứng rõ ràng cho từng lỗ hổng. 
  • Phân tích rủi ro, viết báo cáo và tư vấn phương án khắc phục/giảm thiểu ở mức khách hàng doanh nghiệp, ngân hàng.
  • Hỗ trợ chuyển yêu cầu chức năng của khách hàng thành phạm vi (scope) và yêu cầu kỹ thuật bảo mật.
  • Nghiên cứu các framework mã nguồn mở, viết mã khai thác (exploit) dựa trên CVE đã công bố; nghiên cứu kỹ thuật khai thác lỗ hổng phần mềm mới.
  • Tham gia đào tạo chuyên môn cho vị trí Intern/Fresher

Yêu cầu công việc:

  • Có từ 1 – 3 năm kinh nghiệm trở lên ở vị trí tương đương.
  • Nắm vững kiến thức về Hệ điều hành (Windows/Linux internals, phân quyền, privilege escalation cơ bản).
  • Kiến thức vững về network: mô hình OSI, TCP/IP, các giao thức phổ biến. 
  • Lập trình được ít nhất một trong các ngôn ngữ: Python, C, C#, PHP, Java. 
  • Hiểu biết chuyên sâu về các lỗ hổng trong OWASP WSTG v4.2 (Web), API Security Top 10, MASTG (Mobile). 
  • Kiến thức vững về kỹ thuật tìm kiếm, phân tích, khai thác điểm yếu và biện pháp phòng chống, khắc phục. 
  • Sử dụng thành thạo các công cụ kiểm thử: Burp Suite, Nessus, Kali Linux, Metasploit, ADB, Frida, Jadx, MobSF… 
  • Kỹ năng viết báo cáo và trình bày rõ ràng; giao tiếp tốt với khách hàng. 
  • Ưu tiên (lợi thế) ứng viên có kinh nghiệm ở các mảng: AI/LLM pentest (theo OWASP LLM Top 10 / AI Testing Guide), Desktop application pentest, hoặc bypass các giải pháp bảo mật (AV, Shield, Firewall). 
  • Ưu tiên (lợi thế) ứng viên có các chứng chỉ: OSCP, OSWE, OSEP..

Quyền lợi:

  • Thử việc hưởng 100% lương. Thu nhập hấp dẫn thỏa thuận theo năng lực.
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết.
  • Thưởng KPI Quý · Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ.
  • Thưởng thâm niên làm việc tính từ năm đầu tiên,
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm.
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép.
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành.
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …;
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank

Hình thức ứng tuyển:

  • Apply trực tiếp qua email: tuyendung@vsec.com.vn (Open cho HN & HCM) 

Địa chỉ làm việc:

  • Hà Nội: Tòa nhà G-Group, số 5 Nguyễn Thị Duệ, Yên Hòa, TP Hà Nội
  • TP HCM: Tầng 4, Tòa nhà số 89-91-93, đường Nguyễn Cơ Thạch, Phường An Khánh, TP HCM.

Presales Security

Tuyển dụng Tech Job

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ. 


 VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.  

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu.  

Website: www.vsec.com.vn 

Facebook: https://www.facebook.com/vsec.jsc 

LinkedIn: https://www.linkedin.com/company/vsec-jsc/ 

 Mô tả công việc: 

  • Tư vấn giải pháp: 
  • Phân tích nhu cầu bảo mật của khách hàng thông qua các cuộc thảo luận, khảo sát và đánh giá hệ thống. 
  • Đề xuất các giải pháp An toàn thông tin phù hợp với yêu cầu và ngân sách của khách hàng. 
  • Gặp mặt, trình bày giải pháp, giải đáp thắc mắc của khách hàng về các dịch vụ cung cấp. 
  • Thực hiện các công việc trước bán hàng: 
  • Viết hồ sơ đề xuất, hồ sơ dự thầu, các tài liệu liên quan đến việc tư vấn giải pháp. 
  • Lên báo giá các dịch vụ theo nhu cầu của khách hàng 
  • Tham gia vào quá trình xây dựng tài liệu cho các sản phẩm của công ty. 
  • Nghiên cứu và phát triển: 
  • Nghiên cứu các xu hướng mới nhất và các giải pháp tiên tiến về An toàn thông tin. 
  • Tìm hiểu chuyên sâu về các kiến thức liên quan đến dịch vụ công ty cung cấp. 
  • Chia sẻ kiến thức và kinh nghiệm với các bộ phận khác trong công ty
  • Yêu cầu công việc 
  • Tốt nghiệp Đại học chuyên ngành Công nghệ thông tin, An toàn thông tin, Điện tử viễn thông hoặc ngành liên quan. 
  • Có ít nhất 3 năm kinh nghiệm về tư vấn giải pháp trong lĩnh vực Công nghệ thông tin, An toàn thông tin. Hoặc các mảng dịch vụ công nghệ. 
  • Có kiến thức chuyên môn về các giải pháp An toàn thông tin phổ biến hiện nay. 
  • Hiểu biết về các tiêu chuẩn An toàn thông tin quốc tế (ISO 27001, PCI-DSS, v.v.). 
  • Kỹ năng giao tiếp và thuyết trình tốt. 
  • Kỹ năng viết tài liệu tốt, sử dụng các công cụ soạn văn bản thành thạo. 
  •  Kỹ năng giải quyết vấn đề và tư duy logic. 
  • Đọc hiểu tài liệu tiếng Anh, giao tiếp ở mức cơ bản. 
  • Khả năng làm việc độc lập và theo nhóm hiệu quả. 
  • Có tinh thần trách nhiệm cao và cầu thị

Quyền lợi: 

  • Thử việc hưởng 100% lương. Lương cứng thỏa thuận theo năng lực. Thu nhập hấp dẫn tùy theo khả năng của bạn.  
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết. 
  • Thưởng doanh số hàng tháng 
  • Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ, 
  • Thưởng thâm niên làm việc tính từ năm đầu tiên, 
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm. 
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.  
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.  
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép. 
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành. 
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …; 
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.  
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank. 
  • Hình thức apply: Gửi CV qua Email Tuyendung@vsec.com.vn 
  • Địa chỉ làm việc: Tòa nhà G Group, số 5 Nguyễn Thị Duệ, Yên Hòa, TP Hà Nội.  

[HN/HCM] Account Manager

Non Tech Job Tuyển dụng

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ. 

 VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.  

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu. 

Mô tả công việc:

  • Phân tích thị trường và các xu hướng, xác định cơ hội và tạo pipeline mới cho các leads tiềm năng. 
  • Nhận diện khách hàng tiềm năng, liên quan đến các dịch vụ/sản phẩm của công ty thông qua nghiên cứu, đánh giá, cold call và tận dụng kênh social media. 
  • Tìm kiếm, duy trì và phát triển mạng lưới khách hàng và đối tác tiềm năng thuộc nhiều lĩnh vực. 
  • Cập nhật thông tin sản phẩm và chương trình từ hãng dành cho đối tác và khách hàng. 
  • Quản lý các pipeline khách hàng riêng: nghiên cứu các yêu cầu và cùng đội kỹ thuật tìm ra giải pháp cho các bài toán của khách hàng. Meeting với khách hàng để trình bày giải pháp và thống nhất các giấy tờ liên quan. 
  • Đàm phán và chốt hợp đồng. 
  • Tham gia các buổi event, workshop và các hoạt động marketing của công ty và hãng để tăng connection. 
  • Các công việc khác theo yêu cầu của quản lý cấp trên.

Yêu cầu công việc:

  • Tốt nghiệp các trường Đại học khối Kinh tế, Ngoại ngữ thương mại, … 
  • Có kinh nghiệm Sales hoặc PM từ 3 năm trở lên ở các ngành Công nghệ thông tin, an toàn bảo mật 
  • Quen thuộc với các công cụ văn phòng: Google Mail /Docs/Sheets/Slide 
  • Có tinh thần sẵn sàng học hỏi, nghiêm túc với công việc sales là đáp ứng đúng nhu cầu của khách hàng. 
  • Tiếng Anh thành thạo là 1 lợi thế 


Quyền lợi được hưởng:

  • Thử việc hưởng 100% lương. Lương cứng thỏa thuận theo năng lực. Thu nhập hấp dẫn tùy theo khả năng của bạn.  
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết. 
  • Thưởng doanh số hàng tháng 
  • Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ, 
  • Thưởng thâm niên làm việc tính từ năm đầu tiên, 
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm. 
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.  
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.  
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép. 
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành. 
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …; 
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.  
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank

Liên hệ:

  • Phòng Nhân sự – tuyendung@vsec.com.vn  
  • Hà Nội: Tầng 13, Tòa nhà G-Group Tower, số 5 Nguyễn Thị Duệ, Yên Hòa, Cầu Giấy, Hà Nội.
  • Hồ Chí Minh: Tầng 4, Tòa nhà số 89-91-93, đường Nguyễn Cơ Thạch, phường An Lợi Đông, TP.Thủ Đức, TP. Hồ Chí Minh.

VSEC nâng cao năng lực AI Security theo chuẩn quốc tế

Mới nhất
Tháng 4/2026, Hack The Box đưa HTB COAE vào hệ thống chứng chỉ như một chuẩn đánh giá chuyên sâu về offensive AI security và AI red teaming. Việc VSEC đầu tư đội ngũ sở hữu chứng chỉ này cho thấy doanh nghiệp đang chủ động nâng cao năng lực AI Security theo chuẩn quốc tế, đồng thời bắt nhịp sớm với xu hướng bảo mật AI tại Việt Nam.

HTB COAE – Chứng chỉ AI Security đòi hỏi thực chiến, không lối tắt

Hack The Box (HTB) là nền tảng đào tạo và đánh giá năng lực an ninh mạng với hơn 3 triệu thành viên toàn cầu, được The Forrester Wave™ xếp hạng Leader trong lĩnh vực đào tạo kỹ năng an ninh mạng. Hệ sinh thái chứng chỉ của HTB bao phủ nhiều lĩnh vực như kiểm thử xâm nhập (HTB CPTS), khai thác lỗ hổng ứng dụng web (HTB CWES, HTB CWEE), Active Directory (HTB CAPE) và phòng thủ an ninh mạng (HTB CDSA). Khác với nhiều chương trình thiên về lý thuyết, HTB đánh giá năng lực thông qua các bài thực hành mô phỏng sát môi trường doanh nghiệp, trở thành chuẩn tham chiếu về năng lực thực chiến của nhiều tổ chức trên thế giới.

HTB Certified Offensive AI Expert (HTB COAE) là chứng chỉ chuyên sâu về Offensive AI Security và AI Red Teaming, được Hack The Box và Google đồng phát triển dựa trên Google Secure AI Framework (SAIF), cùng các tiêu chuẩn OWASP ML Security Top 10 và OWASP Top 10 for LLM Applications 2025.

Chương trình tập trung vào các kỹ thuật kiểm thử và tấn công hệ thống AI/ML như tấn công dữ liệu huấn luyện, thao túng mô hình và khai thác ứng dụng AI. Sau 12 module đào tạo, học viên phải vượt qua kỳ thi thực hành kéo dài 7 ngày trong môi trường doanh nghiệp mô phỏng, làm việc hoàn toàn độc lập và hoàn thành báo cáo kỹ thuật theo chuẩn chuyên nghiệp. Mô hình này tương đương một dự án đánh giá bảo mật thực chiến mà VSEC triển khai cho khách hàng doanh nghiệp.

HTB COAE 1

Chứng chỉ HTB COAE – kiểm chứng năng lực AI Security qua thực chiến, không lý thuyết. Ảnh: Hack The Box

Kỳ thi HTB COAE là bài đánh giá bảo mật thực tế, yêu cầu ứng viên làm việc độc lập trong môi trường doanh nghiệp mô phỏng liên tục 7 ngày, không có gợi ý. Sau đó, thí sinh phải hoàn thành báo cáo kỹ thuật bao gồm các phát hiện, bằng chứng khai thác, đánh giá tác động và khuyến nghị khắc phục theo chuẩn chuyên nghiệp. Mô hình này tương đương một dự án đánh giá bảo mật thực chiến mà VSEC triển khai cho khách hàng doanh nghiệp.

AI Security – Yêu cầu năng lực vượt ra ngoài kiểm thử truyền thống

Số lượng người đạt được HTB COAE kể từ khi ra mắt vẫn còn hạn chế, phản ánh đúng thực tế rằng kiểm thử bảo mật hệ thống AI – AI Security đòi hỏi một tập hợp năng lực khác so với kiểm thử hạ tầng mạng hay ứng dụng thông thường.

Các hệ thống doanh nghiệp ngày nay không chỉ có ứng dụng web hay cơ sở dữ liệu mà còn tích hợp AI vào nhiều quy trình, từ chatbot, phân tích dữ liệu đến tự động hóa nghiệp vụ với LLM. Khi AI có thể truy cập dữ liệu và thực thi hành động, rủi ro không chỉ là trả lời sai mà còn có thể gây rò rỉ thông tin, vượt qua cơ chế kiểm soát hoặc ảnh hưởng đến quyết định của doanh nghiệp. Vì vậy, chuyên gia kiểm thử cần hiểu cả kỹ thuật tấn công lẫn cách AI vận hành. Đây cũng là lý do HTB COAE, dù mới ra mắt, nhanh chóng được cộng đồng bảo mật quốc tế chú ý như một chứng chỉ thực chiến về AI Security.

VSEC nâng chuẩn năng lực đội ngũ, đáp ứng yêu cầu dịch vụ quốc tế

Các tổ chức tài chính và doanh nghiệp lớn tại Việt Nam đang đẩy mạnh ứng dụng AI vào phát hiện gian lận, chấm điểm tín dụng, tự động hóa vận hành và nhiều quy trình nghiệp vụ. Điều này kéo theo những rủi ro an ninh mạng mới, đòi hỏi các đơn vị bảo mật phải có năng lực đánh giá rủi ro AI theo chuẩn thực chiến.

Với VSEC, việc đầu tư nâng cao chuyên môn đội ngũ và bổ sung các chứng chỉ quốc tế như HTB COAE là một phần trong chiến lược phát triển dài hạn. Được đào tạo và kiểm chứng theo các tiêu chuẩn bảo mật quốc tế, đội ngũ VSEC liên tục cập nhật phương pháp đánh giá để mang đến các dịch vụ bảo mật phù hợp với bối cảnh AI ngày càng hiện diện sâu trong hạ tầng doanh nghiệp.

Là đối tác chiến lược của AWS và Kaspersky, VSEC xác định việc liên tục đầu tư phát triển đội ngũ, bổ sung các chứng chỉ thực chiến về AI và cập nhật các tiêu chuẩn bảo mật quốc tế là nền tảng để nâng cao chất lượng dịch vụ. Đây cũng là cơ sở để VSEC cung cấp các dịch vụ bảo mật chuyên nghiệp, được kiểm chứng theo những tiêu chuẩn quốc tế khắt khe và đáp ứng yêu cầu ngày càng cao của khách hàng.

AI Security VSEC

Đội ngũ chuyên gia VSEC – năng lực được xây dựng từ thực chiến, chuẩn hóa theo tiêu chuẩn quốc tế. 

Cùng với cú đúp giải thưởng quốc tế lớn trong năm nay là Globee® Awards for Cybersecurity 2026 và Cybersecurity Excellence Awards 2026, việc đội ngũ VSEC đạt chứng chỉ HTB COAE tiếp tục khẳng định cam kết nâng cao năng lực theo tiêu chuẩn quốc tế, sẵn sàng đáp ứng các yêu cầu của thị trường về dịch vụ bảo mật chuyên sâu.

Thông tin về chứng chỉ HTB-COAE

VSEC là thành viên G-Group và là một trong những đơn vị tiên phong về an ninh mạng tại Việt Nam. Năm 2022, VSEC trở thành MSSP đầu tiên tại Việt Nam đạt chứng nhận CREST cho đồng thời hai dịch vụ Pentest và SOC.

Là đối tác của AWS, Recorded Future, IBM, Splunk và BlackPanda, VSEC hiện cung cấp dịch vụ cho hơn 1.000 doanh nghiệp, trong đó có 89% ngân hàng hàng đầu Việt Nam.

Các giải pháp tiêu biểu gồm: Pentest, Red Team, PTaaS, Managed SIEM, MDR, XDR, Cloud Security, DFIR, Compromise Assessment và Threat Intelligence Platform, AI Security (TIP).

Liên hệ: contact@vsec.com.vn | Hotline: 1800 2056 / 09 1800 2056

Xem thêm tại: Vietnamnet

Phó Giám đốc Trung tâm Giám sát (SOC)

Tuyển dụng Tech Job

VSEC – Công ty Cổ phần An ninh mạng Việt Nam là công ty thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, được biết đến là một trong những công ty hoạt động đánh giá An toàn thông tin đầu tiên tại Việt Nam. Chúng tôi đã cung cấp Dịch vụ Bảo mật An toàn thông tin với chất lượng hàng đầu trong suốt hơn 20 năm qua và đã vinh hạnh phục vụ hơn 500 khách hàng bao gồm khối Doanh nghiệp, ngân hàng, chứng khoán, bảo hiểm và tổ chức Chính phủ. 

 VSEC tự hào là thành viên của các hiệp hội, tổ chức trong và ngoài nước như VNCert – mạng lưới ứng cứu sự cố quốc gia, VNISA – Hiệp hội An toàn thông tin Việt Nam, Bộ Tư lệnh 86, FS-ISAC (The Financial Services Information Sharng and Analysis Center), Blackpanda, RAPID7, Affinitas Global, CoreSecurity, … và là MSSP đầu tiên tại Việt Nam đạt chứng nhận của CREST cho cả 2 dịch vụ Penetration Testing và SOC (Security Operation Center). Với sự phát triển bền vững trong những năm qua tại thị trường trong nước, VSEC còn có mục tiêu vươn xa hơn tới các thị trường khu vực trong những năm sắp tới.  

Chúng tôi đang tìm kiếm các nhân tố trẻ, tài năng, có định hướng phát triển năng lực tại mảng An toàn thông tin và phù hợp về văn hóa để đồng hành trên hành trình chinh phục các mục tiêu. 

Website: www.vsec.com.vn 

Facebook: https://www.facebook.com/vsec.jsc 

LinkedIn: https://www.linkedin.com/company/vsec-jsc/ 

Mô tả công việc:

  • Quản lý toàn bộ Trung tâm Giám sát gồm 3 khối: SOC 247 (vận hành 24/7), SOC Content và SOC Engineer; quy mô ~65 nhân sự 
  • Chịu trách nhiệm chất lượng dịch vụ giám sát cho các khách hàng MSSP (ngân hàng, tài chính, năng lượng, cảng biển…); đảm bảo SLA/OLA và các chỉ số MTTD/MTTR 
  • Tham gia vào việc giám sát và xử lý sự cố trong và ngoài giờ hành chính 
  • Quản lý quan hệ khách hàng: chủ trì họp định kỳ, định hướng và xử lý các vấn đề khách hàng phàn nàn 
  • Triển khai dự án: đánh giá phạm vi giám sát, khả năng đáp ứng kỹ thuật; phối hợp pre-sales và onboarding khách hàng mới 
  • Quản lý, đào tạo và phát triển đội ngũ: vận hành chương trình đào tạo nội bộ 
  • Xây dựng, theo dõi và đánh giá OKR/KPI của trung tâm và các bộ phận để cải thiện chất lượng dịch vụ 
  • Vận hành và phát triển hệ thống AI hỗ trợ vận hành SOC: quản lý chi phí, cải tiến playbook, phát triển tính năng mới 
  • Review và cập nhật quy trình, kỹ thuật và con người để cải tiến chất lượng dịch vụ SOC 
  • Xây dựng chiến lược và roadmap dịch vụ SOC: định hướng công nghệ, phát triển dịch vụ mới 
  • Duy trì tuân thủ và chứng nhận dịch vụ: CREST (SOC), ISO 27001; tiếp và phục vụ audit từ khách hàng, tổ chức chứng nhận 
  • Báo cáo định kỳ Ban lãnh đạo về KPI vận hành, rủi ro và năng lực đội ngũ 
  • Hoạch định tuyển dụng, giữ chân nhân sự chủ chốt và xây dựng đội ngũ kế cận

Yêu cầu năng lực: 

  • Tối thiểu 5 năm kinh nghiệm vận hành SOC (giám sát, xử lý sự cố, threat hunting, forensic…), trong đó tối thiểu 2 năm ở vai trò quản lý đội ngũ SOC quy mô từ 20 người 
  • Có kinh nghiệm quản lý dịch vụ MSSP hoặc SOC phục vụ khách hàng doanh nghiệp lớn; kinh nghiệm với khối ngân hàng, tài chính là lợi thế 
  • Nắm vững công nghệ vận hành SOC: SIEM, EDR/XDR, SOAR/automation (n8n là lợi thế), hệ thống ticketing (ManageEngine là lợi thế) 
  • Có kinh nghiệm ứng dụng AI/LLM vào vận hành SOC là lợi thế lớn 
  • Kỹ năng lãnh đạo, đào tạo và xây dựng đội ngũ; giao tiếp tốt và xử lý tình huống khéo léo với khách hàng 
  • Có khả năng chịu áp lực, sẵn sàng xử lý sự vụ ngoài giờ hành chính khi có sự cố nghiêm trọng 
  • Có chứng chỉ bảo mật (GCIH, GCIA, CISSP, CISM…) là lợi thế 
  • Tiếng Anh giao tiếp tốt (làm việc với khách hàng và đối tác quốc tế) 
  • Có tư duy kinh doanh dịch vụ: kinh nghiệm hỗ trợ pre-sales/đấu thầu, thuyết trình với lãnh đạo cấp cao của khách hàng; kinh nghiệm quản lý ngân sách là lợi thế 

Quyền lợi:

  • Thử việc hưởng 100% lương. Thu nhập hấp dẫn thỏa thuận theo năng lực. 
  • Review lương 2 lần/năm. Lộ trình đánh giá nhân viên rõ ràng, minh bạch, dựa trên số liệu, báo cáo chi tiết. 
  • Thưởng KPI Quý 
  • Thưởng tất cả các ngày Lễ, Tết; thưởng giới thiệu ứng viên nội bộ, 
  • Thưởng thâm niên làm việc tính từ năm đầu tiên, 
  • Thưởng ESOP (Employee Stock Ownership Plan) đối với nhân viên và quản lý xuất sắc vào cuối năm. 
  • Được tham gia rất nhiều các khoá học đào tạo định kỳ về kỹ năng chuyên môn và kỹ năng mềm.  
  • Được Công ty đầu tư chi phí cho việc học và thi các chứng chỉ quốc tế cần thiết cho công việc.  
  • 12 ngày phép năm + 1 ngày nghỉ vào ngày sinh nhật. Mỗi năm thâm niên được tăng thêm 1 ngày nghỉ phép. 
  • Được hưởng đầy đủ các chế độ bảo hiểm và ngày nghỉ, ngày lễ theo quy định của công ty và pháp luật hiện hành. 
  • Được hưởng các chế độ phúc lợi và các hoạt động văn hóa tập thể: Team Building, Gala cuối năm, sinh nhật, các ngày lễ …; 
  • Văn hóa công ty đề cao sự công bằng, lắng nghe & chia sẻ, khách hàng là trọng tâm. Môi trường làm việc trẻ trung, chuyên nghiệp, văn minh.  
  • Cơ hội làm việc với những Tập đoàn lớn/doanh nghiệp lớn/Bank

Hình thức ứng tuyển;

  • Gửi CV về email: tuyendung@vsec.com.vn / thuynguyen@vsec.com.vn – 0848898772

Địa điểm làm việc:

  • Tầng 13, Tòa nhà G-Group số 5 Nguyễn Thị Duệ, Yên Hòa, TP. Hà Nội


THÔNG CÁO BÁO CHÍ: Sự kiện cộng đồng bảo mật BSides Hanoi trở lại với chủ đề “No Human”

Mới nhất

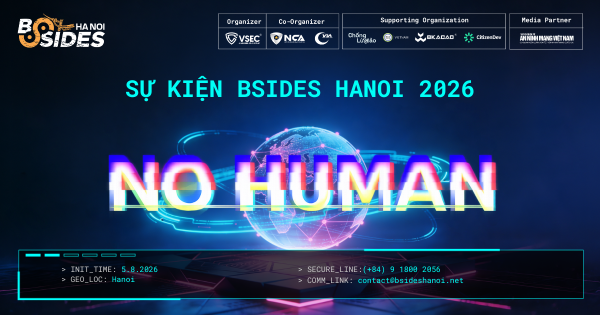
BSides Hanoi 2026, sự kiện an ninh mạng cộng đồng mang tiêu chuẩn quốc tế, chính thức diễn ra vào ngày 05/08/2026 tại Hà Nội với chủ đề “No Human”. Sự kiện do Công ty Cổ phần An ninh mạng Việt Nam (VSEC) – thành viên Tập đoàn Công nghệ G-Group, phối hợp cùng Hiệp hội An ninh mạng Quốc gia (NCA) và Hiệp hội Internet Việt Nam (VIA) tổ chức. 

Bsides Hanoi 2026 đặt câu hỏi về vai trò của con người trong kỷ nguyên AI 

Tiếp nối hành trình kết nối cộng đồng bảo mật tại Việt Nam, BSides Hanoi 2026 lựa chọn chủ đề “No Human” – một góc nhìn mới về tác động ngày càng sâu rộng của trí tuệ nhân tạo đối với an ninh mạng.  

Khi các hệ thống AI ngày càng có khả năng tự động ra quyết định, thực hiện nhiệm vụ và tương tác với thế giới số, những nhận định truyền thống về vai trò của con người trong không gian mạng đang được nhìn nhận lại. Từ việc trực tiếp thực thi, con người dần chuyển sang thiết kế, giám sát và định hướng các hệ thống thông minh vận hành ở quy mô ngày càng lớn.  

Xoay quanh chủ đề này, BSides Hanoi 2026 sẽ tập trung vào những nội dung như việc ứng dụng AI và tự động hóa trong hoạt động tấn công mạng, các hệ thống phòng thủ và phát hiện tự động, xu hướng loại bỏ các điểm nghẽn do yếu tố con người trong vận hành an ninh mạng, cũng như những vấn đề liên quan đến niềm tin số, tuân thủ, pháp lý và kiểm soát rủi ro trong kỷ nguyên AI. 

Ông Trương Đức Lượng, Chủ tịch Hội đồng Quản trị VSEC, chia sẻ: “Tại sự kiện BSides Hanoi năm ngoái, rất nhiều bài trình bày với các chủ đề khác nhau từ bảo vệ, tấn công đến quy định pháp lý và AI là sợi dây kết nối các chủ đề. Năm nay, AI vẫn là một yếu tố quan trọng của hội thảo và giúp mọi người tiếp cận thực tế hơn từ góc nhìn kỹ thuật, góc nhìn chuyên gia cho những mảng chuyên sâu hơn trong an ninh mạng, từ tấn công ứng dụng web đến theo dõi mã độc. Hội thảo năm nay được thiết kế để giúp mọi người hình dung trực quan hơn về các hiểm họa an ninh mạng, kỹ thuật tấn công, mã độc lây nhiễm có thể không mới nhưng với sự hỗ trợ của AI thì chúng đang diễn ra nhanh hơn bao giờ hết. Vậy chúng ta cần phản ứng như thế nào?”. 

Ông Trương Đức Lượng – Chủ tịch HĐQT VSEC, thành viên Hội đồng chuyên môn  

Từ “AI Hack YOU” đến “No Human”: Mở rộng góc nhìn về AI và tương lai của an ninh mạng 

Chủ đề “No Human” là bước tiếp nối những thảo luận được khởi tạo từ mùa đầu tiên của Bsides Hanoi. 

Ra mắt lần đầu vào tháng 10/2025 với chủ đề “AI Hack YOU”, BSides Hanoi đặt ra một trong những thách thức cấp thiết của kỷ nguyên số: AI không chỉ là công cụ phòng thủ mà còn đang trở thành tác nhân thúc đẩy các hình thức tấn công mạng ngày càng tinh vi, từ tổng hợp danh tính giả, mạo danh giọng nói đến các chiến dịch social engineering quy mô lớn.  

Sự kiện đã thu hút hơn 200 lượt đăng ký, quy tụ hơn 150 chuyên gia tham dự trực tiếp đến từ nhiều lĩnh vực trong hệ sinh thái số. Các phiên thảo luận về AI fraud, khía cạnh pháp lý trong an ninh mạng và kỹ thuật tấn công thực chiến đã nhận được sự quan tâm lớn từ cộng đồng. Chất lượng nội dung và trải nghiệm chương trình được phản ánh qua tỷ lệ hài lòng đạt 92% theo khảo sát sau sự kiện.  

Những chủ đề được đưa ra tại BSides Hanoi cũng tiếp tục được cộng đồng và các kênh truyền thông chuyên ngành quan tâm, góp phần đưa BSides Hanoi trở thành một điểm hẹn đáng chú ý của cộng đồng an ninh mạng tại Việt Nam. 

Chính những thảo luận được khơi mở từ mùa đầu tiên đã tạo tiền đề để Bsides Hanoi 2026 tiếp tục mở rộng phạm vi đối thoại, từ câu chuyện về sự liên quan của AI với các cuộc tấn công mạng sang câu hỏi lớn hơn về một tương lai nơi con người và AI tương tác, phối hợp và chia sẻ vai trò trong thế giới số. 

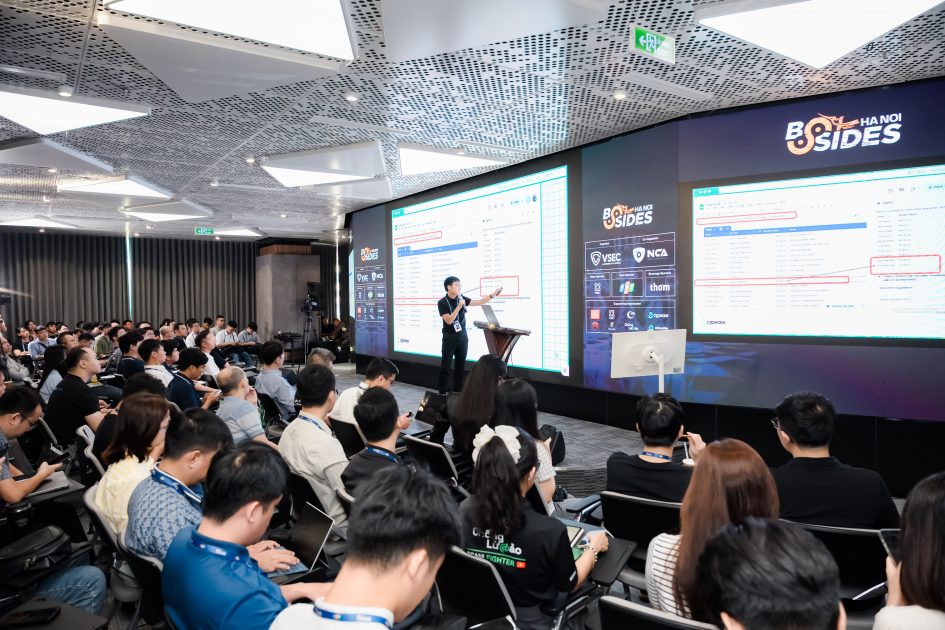
Bsides Hanoi 2025

BSides Hanoi 2025 mở ra không gian chia sẻ và đối thoại về những thách thức bảo mật trong kỷ nguyên trí tuệ nhân tạo. 

Không gian kết nối uy tín cho cộng đồng an ninh mạng Việt Nam 

Bên cạnh các phiên tham luận chuyên sâu, BSides Hanoi 2026 còn mang đến các khóa đào tạo thực hành và nhiều hoạt động kết nối cộng đồng, tạo cơ hội học hỏi, trao đổi kinh nghiệm giữa các chuyên gia, doanh nghiệp và nhà nghiên cứu. Chương trình dự kiến bao gồm các phiên Technical Talks, thảo luận chuyên đề, các khóa đào tạo thực hành về an ninh mạng và hoạt động kết nối dành cho diễn giả, chuyên gia cùng các khách mời trong cộng đồng. 

Để bảo đảm chất lượng học thuật và tính thực tiễn của nội dung, toàn bộ bài tham luận được lựa chọn thông qua quy trình phản biện độc lập bởi Hội đồng Chuyên môn quốc tế gồm 7 chuyên gia an ninh mạng đến từ Việt Nam, Singapore, Úc và Hoa Kỳ. Hội đồng do TS. Nguyễn Anh Quỳnh (NTU Singapore) giữ vai trò Trưởng ban, cùng sự tham gia của các chuyên gia đến từ VSEC, Verichains, Galah Cyber, Division Zero, runZero và AWS. Mỗi bài tham luận đều được đánh giá và phản hồi chi tiết bởi các thành viên hội đồng trước khi được chấp thuận, nhằm bảo đảm tính chuyên môn, giá trị thực tiễn và chất lượng thảo luận tại sự kiện. 

Trong bối cảnh AI đang tạo ra những thay đổi chưa từng có đối với an ninh mạng toàn cầu, BSides Hanoi 2026 kỳ vọng sẽ trở thành diễn đàn kết nối cộng đồng, nơi những ý tưởng mới, nghiên cứu chuyên sâu và kinh nghiệm thực tiễn được chia sẻ rộng rãi, góp phần thúc đẩy sự phát triển của cộng đồng an ninh mạng Việt Nam và khu vực. 

Thông tin sự kiện:  

  • Tên sự kiện: BSides Hanoi 2026 – NO HUMAN | Attack & Defense.  
  • Thời gian tổ chức: Ngày 05/08/2026 
  • Địa điểm: Hà Nội  
  • Hình thức: tham dự trực tiếp, giới hạn số lượng vé  
  • Hạn gửi bài tham luận: 23:59:59 (GMT+7) ngày 30/06/2026  

——————————– 

Thông tin truyền thông:
Đơn vị tổ chức: Công ty Cổ phần An ninh mạng Việt Nam (VSEC)
Email: contact@bsideshanoi.net
Điện thoại: (+84) 91 800 2056   

BSides là chuỗi sự kiện an ninh mạng cộng đồng phi lợi nhuận được thành lập tại Las Vegas vào năm 2009 và hiện đã phát triển thành một mạng lưới toàn cầu với hơn 271 thành phố tại 68 quốc gia. Điểm khác biệt của BSides nằm ở cam kết duy trì tính độc lập trong nội dung chuyên môn, với các bài trình bày và chủ đề thảo luận được lựa chọn thông qua quy trình đánh giá riêng, không chịu tác động từ các hoạt động thương mại hay tài trợ. BSides Hanoi lần đầu được đưa về Việt Nam vào T10/2025, tiếp tục theo đuổi tinh thần này nhằm kiến tạo một không gian chia sẻ tri thức cởi mở, thực chất và lấy cộng đồng làm trung tâm. 

 Nguồn: Báo VNEconomy

Rủi ro an ninh mạng từ “Visibility Gap” trong môi trường đám mây

Mới nhất Leadership

Khi các doanh nghiệp ngày càng đẩy nhanh quá trình chuyển đổi lên nền tảng đám mây, trách nhiệm bảo mật không còn chỉ thuộc về doanh nghiệp trong việc quản lý hạ tầng vật lý, phần mềm nội bộ hay hệ thống on-premises. Thay vào đó, bảo mật đám mây được xây dựng trên mô hình Shared Responsibility Model (Mô hình trách nhiệm chia sẻ) giữa nhà cung cấp dịch vụ đám mây (Cloud Service Provider), đơn vị cung cấp dịch vụ an ninh mạng và chính doanh nghiệp.

Điều quan trọng đặt ra là: làm thế nào để bảo vệ hiệu quả một môi trường phân tán nếu doanh nghiệp không thể nhìn thấy đầy đủ những gì đang diễn ra bên trong?

Cloud Visibility – Nền tảng của giám sát an ninh hiệu quả

Trong môi trường hạ tầng truyền thống (on-premises), hoạt động giám sát an ninh chủ yếu tập trung vào các tài sản vật lý như tường lửa, máy chủ, thiết bị đầu cuối (endpoint) và các hệ thống phần mềm nội bộ.

Tuy nhiên, với môi trường đám mây, phạm vi cần được giám sát đã mở rộng đáng kể, bao gồm hoạt động của người dùng, luồng dữ liệu, hành vi truy cập, lưu lượng mạng, các dịch vụ được kết nối, API cũng như khối lượng nhật ký (log) khổng lồ phát sinh liên tục trong toàn bộ hệ sinh thái.

Chính vì vậy, khả năng hiển thị toàn diện và theo thời gian thực (Cloud Visibility) trở thành điều kiện tiên quyết để đảm bảo hiệu quả bảo mật. Có thể xem Cloud Visibility như “đôi mắt” của hệ thống an ninh, giúp doanh nghiệp quan sát toàn bộ hành trình vận hành trên môi trường đám mây.

Tại Vietnam Security Summit 2026 diễn ra ngày 22/5, đại diện Công ty Cổ phần Mạng an ninh Việt Nam (VSEC – thành viên G-Group) đã chỉ ra những “khoảng trống hiển thị” (Visibility Gap) vẫn đang tồn tại trong quá trình giám sát và phát hiện các cuộc tấn công trên môi trường cloud-native.

Ông Phan Hoàng Giáp chia sẻ: “Việc chỉ dựa vào các công cụ giám sát truyền thống không còn đủ đối với doanh nghiệp vận hành trên nền tảng đám mây. Những công cụ này thường thiếu khả năng quan sát chuyên sâu đối với các hoạt động tưởng chừng hợp lệ nhưng lại đang bị tin tặc lợi dụng ngay bên trong hệ sinh thái cloud.”

Những hình thức tấn công ngày càng phổ biến hiện nay có thể kể đến như:

  • Lạm dụng tài khoản người dùng hợp lệ (Valid Account Abuse)
  • Các cuộc tấn công tự động sử dụng AI nhắm vào hệ sinh thái đám mây
  • Tấn công vào Cloud API
  • Đánh cắp hoặc chiếm quyền IAM Token thay vì khai thác trực tiếp các endpoint như trước đây

Thu hẹp “Visibility Gap” với các giải pháp Cloud Security

Trong toàn bộ hành trình chuyển đổi lên đám mây, khả năng hiển thị đóng vai trò là lớp nền xuyên suốt mọi giai đoạn, từ Assess, Mobilize, Migrate, Modernize cho đến MonitorOptimize. Doanh nghiệp cần xác định chính xác đâu là những điểm cần triển khai các lớp kiểm soát và phòng vệ phù hợp trên môi trường cloud.

Bên cạnh việc xây dựng khung quản trị và tuân thủ các tiêu chuẩn bảo mật ngay từ đầu nhằm bảo vệ dữ liệu trên đám mây, doanh nghiệp cũng cần chú trọng đến hai năng lực cốt lõi do các đơn vị an ninh mạng chuyên sâu cung cấp.

Đó là khả năng trả lời hai câu hỏi quan trọng:

  • Doanh nghiệp hiện đang sở hữu những tài sản nào trên môi trường cloud và tồn tại những điểm yếu nào? → Được giải quyết thông qua CSA (Cloud Security Assessment).
  • Điều gì đang diễn ra theo thời gian thực trong môi trường cloud và các đối tượng tấn công đang thực hiện những hành vi nào? → Được giải quyết thông qua CDR (Cloud Detection & Response).

VSS2026

Ông Phan Hoàng Giáp – Phó Tổng giám đốc Công ty Cổ phần an ninh mạng Việt Nam trình bày tại Vietnam Security Summit 2026

Thay vì chờ đến khi sự cố xảy ra mới tiến hành xử lý, Cloud Security Assessment (CSA) giúp doanh nghiệp chủ động phát hiện và giảm thiểu rủi ro ngay trong quá trình chuyển đổi lên đám mây. Giải pháp hỗ trợ phát hiện các cấu hình sai (misconfiguration), đánh giá mức độ tuân thủ các tiêu chuẩn bảo mật và nâng cao khả năng hiển thị trên toàn bộ môi trường cloud.

CSA thực hiện đánh giá bảo mật một cách có hệ thống, phân tích môi trường dựa trên yêu cầu thực tế của từng doanh nghiệp và cung cấp các khuyến nghị có thể triển khai ngay, giúp đội ngũ an toàn thông tin nhanh chóng khắc phục các điểm yếu.

Đại diện VSEC nhấn mạnh: “An ninh mạng cần được tích hợp xuyên suốt toàn bộ hành trình chuyển đổi lên đám mây, từ giai đoạn đánh giá, di chuyển cho đến vận hành và tối ưu. Doanh nghiệp cần chuyển từ tư duy ứng phó sau sự cố sang chủ động kiểm soát và phát hiện, phản ứng theo thời gian thực, thay vì đầu tư mạnh cho hạ tầng cloud nhưng lại triển khai bảo mật một cách rời rạc.”

AWS Services Partner tiên phong trong lĩnh vực dịch vụ bảo mật đám mây tại Việt Nam, VSEC triển khai và vận hành dịch vụ Cloud Security Assessment (CSA) thông qua đội ngũ chuyên gia an ninh mạng giàu kinh nghiệm.

Với vai trò Managed Security Service Provider (MSSP), VSEC không chỉ cung cấp các giải pháp công nghệ mà còn đồng hành cùng doanh nghiệp trong công tác vận hành an ninh mạng 24/7, giúp giảm tải nguồn lực nội bộ và tối ưu chi phí quản trị an toàn thông tin.

Tìm hiểu thêm về dịch vụ Cloud Security của VSEC tại: https://vsec.com.vn/cloud-security-services-vi/