“23 năm trước, chúng tôi bắt đầu khởi nghiệp an ninh mạng từ niềm tin: người Việt Nam hoàn toàn có thể làm chủ những công nghệ an ninh mạng tiên tiến và tạo ra những giá trị được thế giới công nhận. Sau 23 năm, điều khiến tôi tự hào nhất không chỉ là những thành tựu VSEC đã đạt được, mà là những thế hệ con người đã cùng nhau xây dựng nên một VSEC có bản lĩnh, có văn hóa và có trách nhiệm. Công nghệ sẽ tiếp tục thay đổi, nhưng Integrity, tinh thần Không ngừng học hỏi, Lắng nghe – Chia sẻ và Cam kết với khách hàng sẽ luôn là nền tảng để VSEC đi tiếp.”
– Ông Trương Đức Lượng, Chủ tịch VSEC
Từ một nhóm những người trẻ đam mê bảo mật, năm 2003, VSEC từng bước phát triển và trở thành một MSSP (Managed Security Service Provider) với hệ sinh thái dịch vụ trải rộng từ Penetration Testing, Red Team, SOC, MDR, DFIR, Threat Intelligence cho đến Cloud Security; kết nối năng lực của mình với những công nghệ và tổ chức quốc tế. Những ông lớn về công nghệ, bảo mật là đối tác của VSEC trong và ngoài nước có thể kể đến AWS, Kaspersky, IBM, Crownstrike, Ahnlab, Rapid7, Trellix, Blackpanda, Recorded Future, OPSWAT, PTSC, VINGROUP, Vietlott, EVN, … và có 89% các Ngân hàng – Tài chính tại Việt Nam tin cậy đồng hành.
Hệ sinh thái bảo mật của VSEC được xây dựng xuyên suốt các chức năng Govern – Identify – Protect – Detect – Respond – Recover của NIST CSF. VSEC cũng đạt được những giải thưởng và chứng nhận quốc tế như CREST, Globee, Cyber Security Insider, CyberRisk Alliance, … ghi nhận chất lượng và năng lực của đội ngũ đáp ứng các tiêu chuẩn khắt khe trên toàn cầu. Nhưng nếu chỉ nhìn vào danh mục dịch vụ, những chứng nhận hay giải thưởng, chúng ta mới nhìn thấy kết quả của 23 năm.
Điều quan trọng hơn là điều gì đã tạo ra những kết quả ấy?
Đó là câu chuyện về People. Culture. Commitment.
Đó là VSEC STRONG 23.
 Ông Trương Đức Lượng – Chủ tịch HĐQT VSEC chia sẻ tại sự kiện BSides Hanoi 2026
CHAPTER 01 | STRONG PEOPLE
Công nghệ thay đổi. Con người tạo ra khả năng thích nghi.
Cybersecurity có một đặc tính rất khác với nhiều ngành công nghệ khác. Đó là kiến thức hôm nay có thể trở nên lỗi thời rất nhanh vào ngày mai. Một chuyên gia bảo mật không thể chỉ biết những gì mình đã học. Người đó phải liên tục hiểu cách attacker đang thay đổi, công nghệ đang thay đổi và hệ thống của khách hàng đang thay đổi.
Có lẽ vì vậy, DNA của VSEC ngay từ đầu đã gắn với con người thích khám phá. Những thành viên đầu tiên của VSEC năm 2003 phần lớn còn rất trẻ, ở độ mười chín đôi mươi. Họ đến với nhau bởi niềm đam mê an toàn thông tin và mong muốn tiếp cận những tri thức bảo mật tiên tiến trên thế giới.
Hai thập kỷ sau, tinh thần đó vẫn tiếp tục trong một thế hệ khác, thế hệ 9x, GenY, GenZ hay tương lai xa hơn là đội ngũ Gen Alpha với những bài toán mới từ sự biến đổi của công nghệ, và cả thay đổi của xã hội số nhanh chóng. Từ vài Pentester cho đến này là gần 170 nhân sự, những chuyên gia bảo mật VSEC đang bước vào giai đoạn phát triển nóng của hệ thống Agent AI, AI Security, AI Red Teaming và những mô hình tấn công mới. Bởi trong cybersecurity, “STRONG” không có nghĩa là biết tất cả. STRONG là khả năng học nhanh hơn sự thay đổi.
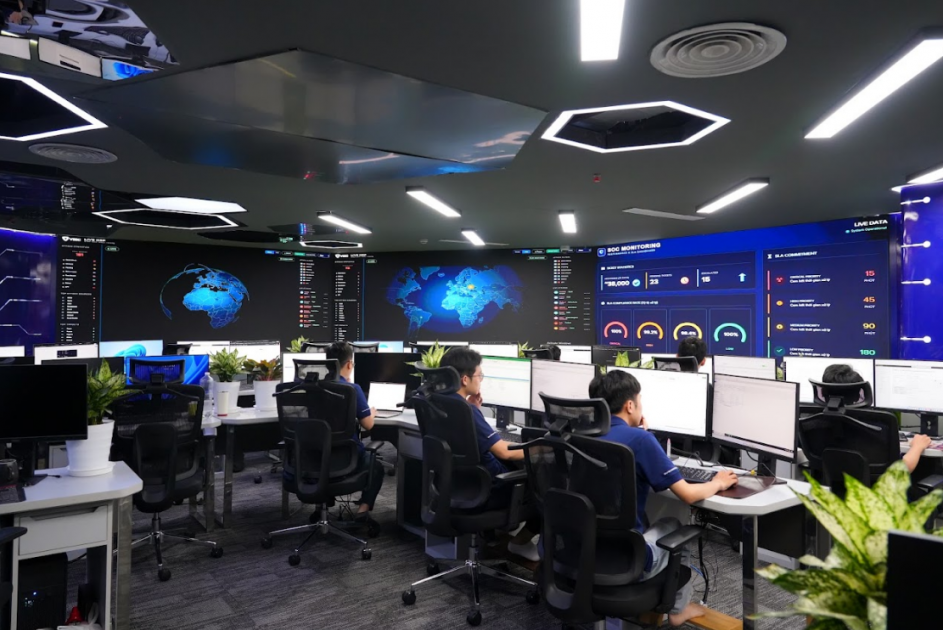 Trung tâm Giám sát & Vận hành ATTT VSEC
CHAPTER 02 | STRONG CULTURE
Những người giỏi tạo nên năng lực. Văn hóa quyết định họ có thể cùng nhau đi bao xa.
Một doanh nghiệp cybersecurity có thể mua công nghệ. Có thể đầu tư hạ tầng. Có thể xây dựng quy trình. Nhưng có một thứ không thể mua và cũng không thể tạo ra trong một vài tháng: Văn hóa.
VSEC đã trải qua nhiều giai đoạn thay đổi trong 23 năm, bao gồm cả những thời điểm phải tái cấu trúc và sàng lọc đội ngũ. 23 năm là một chặng đường không hề đơn giản, đặc biệt đối với doanh nghiệp hoạt động trong lĩnh vực bảo mật. Kể từ giai đoạn sơ khai của ngành công nghệ thông tin với khoảng đâu đó 4% dân số sử dụng internet. Nếu tìm kiếm thông tin, có lẽ VSEC là 1 trong hai đơn vị đầu tiên cung cấp dịch vụ về bảo mật tại Việt Nam ở thời điểm đó. Theo wikipedia, Bkav bắt đầu cung cấp phần mềm diệt virus phiên bản Pro thương mại đầu tiên vào 2003, còn VSEC tiền thân là Mạng an toàn thông tin Việt Nam, xuất phát điểm từ một mạng lưới các bạn trẻ đam mê an ninh mạng trực thuộc Trung ương Đoàn.
Trong quá trình dài 23 năm, sự biến đổi của 2 thập kỹ cũng giúp VSEC dần hình thành bốn giá trị xác định là DNA cho mình là: INTEGRITY, KHÔNG NGỪNG HỌC HỎI, LẮNG NGHE & CHIA SẺ, CUSTOMER CENTRIC. Bởi với một doanh nghiệp an ninh mạng, mỗi giá trị đều liên quan trực tiếp tới niềm tin của khách hàng. Đội ngũ VSEC cần “sở hữu” một hệ tư tưởng văn hoá và có chung một ngôn ngữ để cùng nhau tiến xa và nhanh hơn, giữ cam kết tôn chỉ của mình với khách hàng “YOUR INFORMATION – OUR RESPONSIBILITIES”.
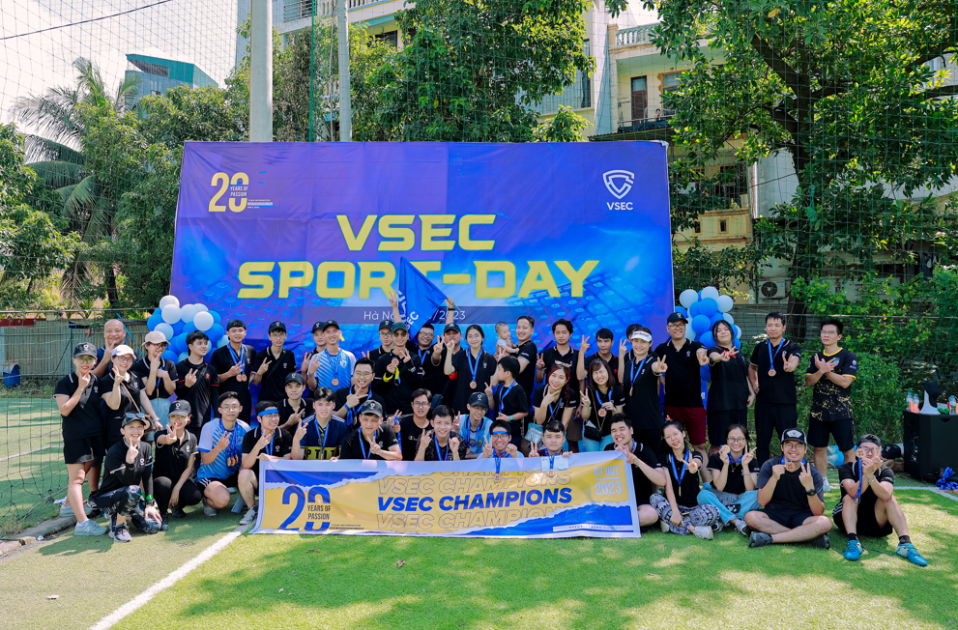
INTEGRITY
Bởi khách hàng đang trao cho chúng ta thứ quan trọng hơn cả dữ liệu: Đó là Niềm tin.
Trong cybersecurity, Integrity không chỉ là trân trọng lời hứa mà còn có một ý nghĩa đặc biệt. Một Pentester có thể được trao quyền tiếp cận hệ thống quan trọng. Một SOC Analyst có thể nhìn thấy những dữ liệu mà phần lớn nhân sự của chính khách hàng cũng không được nhìn thấy. Một DFIR Specialist có thể tiếp cận những thông tin nhạy cảm nhất của tổ chức sau một sự cố. Vì vậy, trước khi nói về kỹ năng, phải nói về sự chính trực.
Với VSEC, Integrity được đặt trong cả văn hóa làm việc công bằng, minh bạch và trong cách mỗi cá nhân chịu trách nhiệm với công việc của mình. Ngay trong những hoạt động nội bộ, VSEC chủ động đưa Integrity vào các hoạt động teamwork thay vì chỉ trình bày nó như một khái niệm. “Integrity không phải điều chúng ta nói khi mọi thứ thuận lợi. Nó thể hiện rõ nhất khi không có ai đứng bên cạnh để kiểm tra chúng ta.” – Chị Nguyễn Thị Thanh Bình, AM VSEC tại HCM chia sẻ.
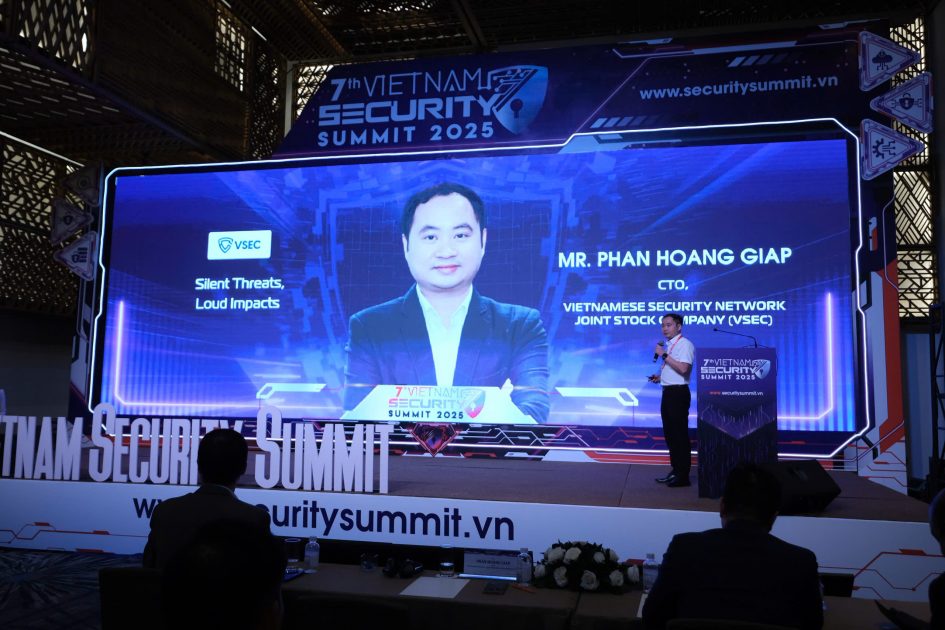
KHÔNG NGỪNG HỌC HỎI
Trong cybersecurity, đứng yên đồng nghĩa với tụt lại phía sau.
Attackers không ngừng học. Công nghệ không ngừng thay đổi. Cloud, AI, OT, IoT và những kiến trúc mới liên tục làm thay đổi các mô hình tấn công và cả hành vi của con người trong thời đại số. Vì thế, học hỏi tại VSEC không đơn giản là một chương trình đào tạo. Nó là một phần của nghề nghiệp.
Chính sách tuyển dụng và phát triển nhân sự của VSEC ghi nhận các chương trình đào tạo định kỳ về chuyên môn, kỹ năng mềm và hỗ trợ nhân sự học, thi chứng chỉ quốc tế, chia sẻ kiến thức. Đây cũng là nền tảng để đội ngũ VSEC từng bước đưa năng lực của mình ra những hệ quy chiếu lớn hơn Việt Nam. Trưởng phòng HR của VSEC đã từng thẳng thắn chia sẻ rằng “Chúng tôi chấp nhận việc sẽ có “chảy máu chất xám”, nhưng chúng tôi cũng có cách để thích ứng với xu hướng này. Ở VSEC, không có thời gian cố định cho sự phát triển của mỗi cá nhân. Chúng tôi sẵn sàng rút ngắn quy trình thăng tiến cả về vị trí lẫn thu nhập cho những người có khả năng”.
Ở góc độ người lãnh đạo doanh nghiệp, CEO VSEC Trần Thanh Long từng nói: “Chúng tôi xây dựng môi trường làm việc dựa trên nền tảng luôn học hỏi không ngừng của từng thành viên để cung cấp những dịch vụ xuất sắc hướng tới khách hàng.”
Chúng ta học không chỉ để giỏi hơn. Chúng ta học để phục vụ khách hàng tốt hơn.
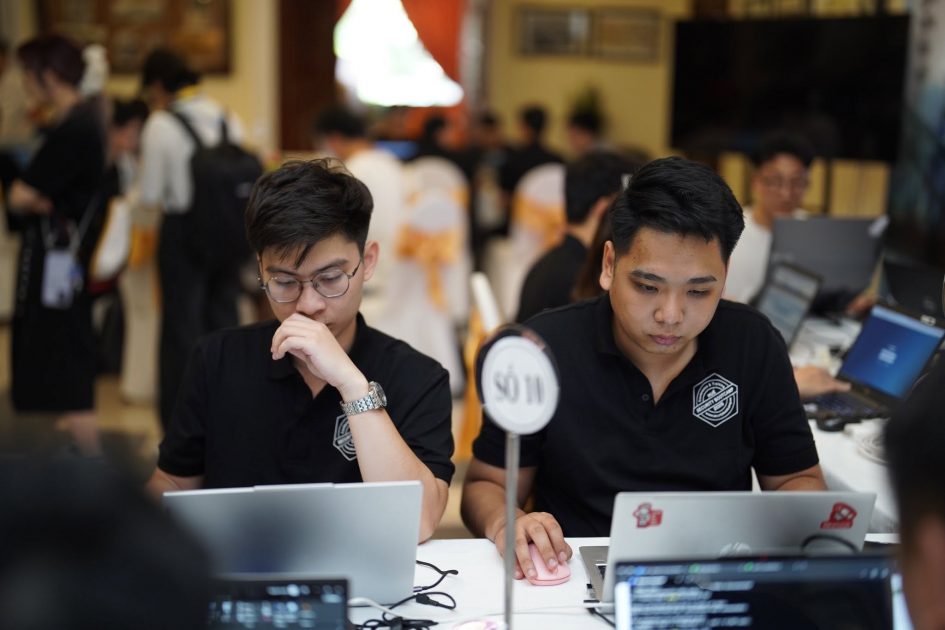 VSEC tại Đấu trường Security Bootcamp
LẮNG NGHE & CHIA SẺ
Một đội ngũ mạnh không phải nơi mọi người phải nghĩ giống nhau.
VSEC đề cao môi trường công bằng, minh bạch và tôn trọng sự khác biệt. Mỗi thành viên được khuyến khích chủ động với sản phẩm, dự án và công việc của mình; đồng thời chia sẻ kiến thức giữa các nhóm để biến kinh nghiệm cá nhân thành năng lực tập thể. Tinh thần ấy còn được đưa vào những hoạt động rất đời thường: Company Trip, Team Building, Gala, hoạt động thể thao, các chương trình kết nối nội bộ hay là Inside Out – chuỗi hoạt động giúp VSEC-ers cùng thảo luận và “giải mã” chính những core values của mình. Các hoạt động hàng tuần như tổ chức các workshop online từ nhóm Công nghệ chia sẻ giải pháp chuyên môn, Outdoor| Open talk của mỗi bộ phận, … đều là những cách mới mẻ để người VSEC được chia sẻ, học hỏi và hiểu nhau hơn.
Đó có lẽ cũng là cách văn hóa được truyền đi tốt nhất. Không phải bằng việc yêu cầu mọi người nhớ một định nghĩa. Mà bằng việc để mọi người chia sẻ, trao đổi và đặt mình vào nhiều góc nhìn khác để nhìn thấy giá trị ấy trong chính đồng nghiệp của mình.
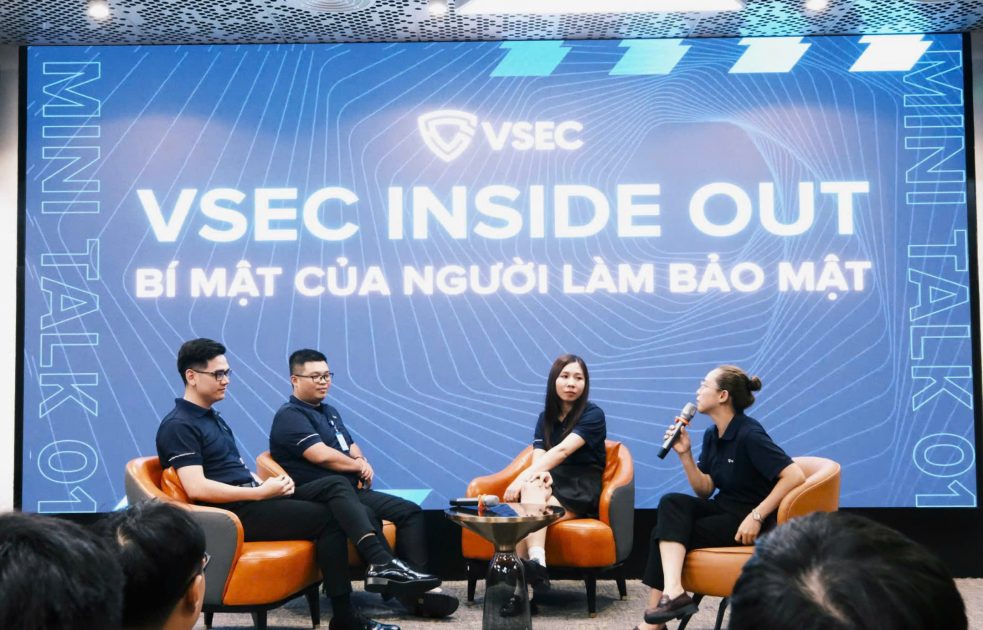 VSEC Inside Out
CUSTOMER CENTRIC
Security chỉ có giá trị khi giải quyết được vấn đề thật của khách hàng.
Trong một chia sẻ tại Inside Out với câu chuyện về chuyển đổi tư duy triển khai dịch vụ cho Trung tâm SOC NEXT GEN đầu năm 2026. Với sự tham gia của hơn 80 chuyên gia bảo mật VSEC trẻ được chuyển giao và đào tạo một loạt công nghệ mới, không gian hiện đại và quy mô lớn lên đến hơn 400m2. Những VSECer nhiều năm gắn bó kể lại cách họ hiểu Customer Centric không phải như một khẩu hiệu mới, mà như một tư duy đã tồn tại trong cách làm dịch vụ từ trước. Tầm nhìn VSEC Customer Experience đặt ra là: “Lắng nghe trọn vẹn và sẵn sàng đổi mới để kiến tạo trải nghiệm nhất quán cho khách hàng”.
Anh Thái Hoàng Anh – Trưởng phòng SDM của VSEC nhắn gửi “Với Customer Centric, con người VSEC luôn đặt một câu hỏi trước khi đưa ra quyết định, đó là “Đây có phải là điều tốt nhất cho khách hàng hay chưa?”. Bởi trên hành trình cung cấp dịch vụ, lắng nghe khách hàng, chúng tôi hiểu rằng: Khách hàng không thực sự cần thêm một dashboard. Họ cần biết rủi ro nào đang ảnh hưởng tới hoạt động kinh doanh. Không cần thêm hàng nghìn alerts. Họ cần biết điều gì cần được xử lý trước. Không chỉ cần một vendor xuất hiện khi ký hợp đồng. Họ cần một đối tác có mặt khi sự cố xảy ra.
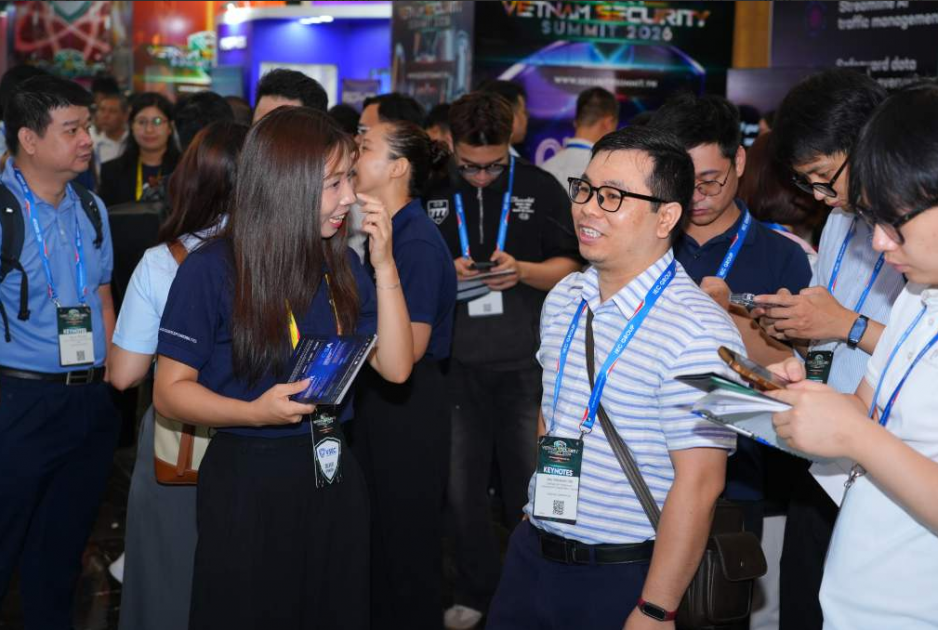
CHAPTER 03 | STRONG CONNECTIONS
Từ học hỏi thế giới đến đứng trong những cuộc đối thoại của thế giới
Nếu People và Culture tạo nên sức mạnh bên trong, một phần quan trọng khác trong hành trình 23 năm của VSEC là mở rộng biên giới của chính mình. VSEC không lựa chọn phát triển trong một hệ sinh thái khép kín. Doanh nghiệp từng bước kết nối năng lực của Việt Nam với những tiêu chuẩn, nền tảng công nghệ, tổ chức và cộng đồng cybersecurity quốc tế.
Sau nhiều năm dài tìm kiếm “một từ điển” để trao đổi và trò chuyện được với các tổ chức doanh nghiệp toàn cầu trong lĩnh vực bảo mật. Năm 2022, VSEC lần đầu tiên tìm hiểu về chứng nhận CREST và cũng trở thành MSSP đầu tiên tại Việt Nam đồng thời đạt được công nhận của CREST cho dịch vụ Penetration Testing và SOC.
Cho đến nay, đại diện của VSEC cũng là đại sứ của CREST tại Việt Nam. Và các tổ chức doanh nghiệp cung cấp dịch vụ bảo mật đã đưa CREST trở thành một chứng nhận quan trọng trong việc đánh giá các tiêu chuẩn cung cấp dịch vụ bảo mật đạt chuẩn quốc tế.
Năm 2023, IBM công bố VSEC là đối tác chiến lược mới trong lĩnh vực bảo mật tại Việt Nam, trong bối cảnh hai bên cùng thúc đẩy những năng lực xoay quanh IBM Security Qradar.
Tháng 11/2024, VSEC ký MOU với XCURENET, doanh nghiệp cybersecurity Hàn Quốc, hướng tới khai thác thị trường Việt Nam – Hàn Quốc. Đặc biệt kỳ vọng về việc kết hợp năng lực bảo vệ thông tin nội bộ của XCURENET với kinh nghiệm vận hành SOC của VSEC. Đáng chú ý, thỏa thuận không chỉ hướng tới đưa công nghệ quốc tế vào Việt Nam mà còn đặt mục tiêu cùng phát triển dịch vụ và mở rộng ra thị trường quốc tế.
Năm 2025, VSEC được AWS công nhận là AWS Select Tier Services Partner sau khi đáp ứng các yêu cầu về năng lực kỹ thuật, chứng chỉ AWS và kinh nghiệm triển khai thực tế. Đến tháng 8/2026, VSEC tiếp tục nâng cấp trở thành AWS Advanced Tier Services Partner, tiên phong trong việc cung cấp dịch vụ bảo mật trên nền tảng điện toán đám mây của AWS tại Việt Nam.
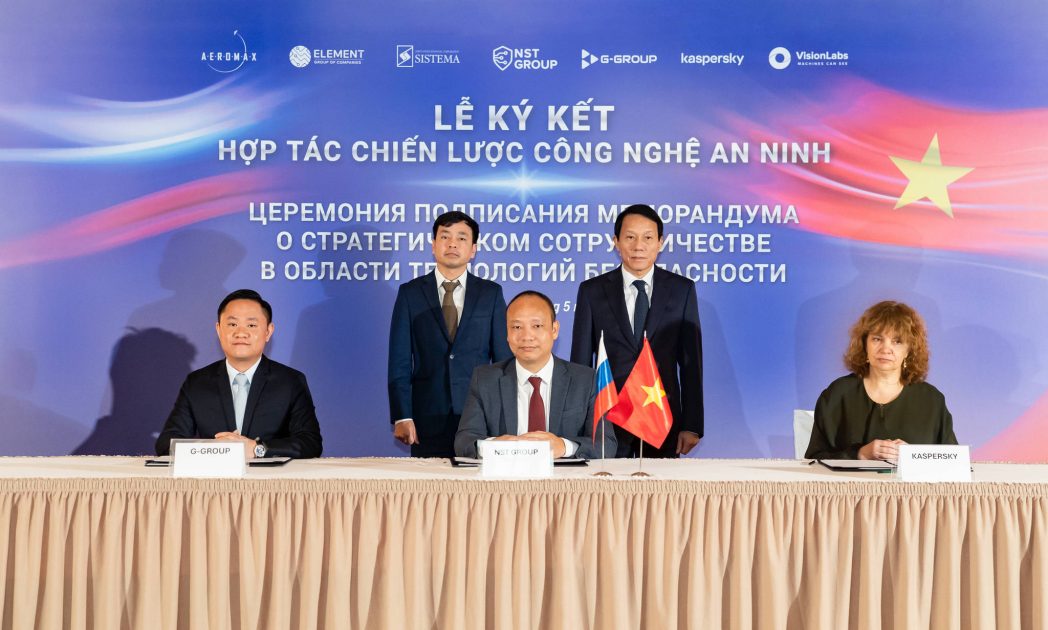
Năm 2026, hệ sinh thái hợp tác tiếp tục được mở rộng với Kaspersky. Sau thỏa thuận hợp tác chiến lược giữa G-Group và Kaspersky tại Nga, VSEC và Kaspersky tiếp tục đưa năng lực quốc tế vào những bài toán cụ thể tại Việt Nam. Trong chương trình Kaspersky OT Secure – Live in Hanoi tháng 8/2026, hai bên kết hợp năng lực triển khai, vận hành của VSEC với chuyên môn về Industrial Cybersecurity của Kaspersky để tiếp cận bài toán bảo vệ an toàn cho các tổ chức doanh nghiệp năng lượng và hạ tầng trọng yếu.
Những bước đi này phản ánh một chuyển dịch lớn hơn của VSEC: security phải đi cùng doanh nghiệp từ kiến trúc, migration đến vận hành Cloud, thay vì xuất hiện như một lớp bổ sung ở cuối hành trình. Từ IT đến Cloud rồi OT, biên giới bảo mật đang mở rộng.
Và VSEC cũng đang trên hành trình mở rộng cùng nó.
CHAPTER 04 | BRINGING THE WORLD TO VIETNAM
Khi đi ra thế giới chưa đủ, hãy mang thế giới về Việt Nam.
Tại CyberSec Vietnam 2024 – sự kiện thuộc hệ sinh thái CyberSec Asia, VSEC tham gia cùng cộng đồng chuyên gia quốc tế; CREST ghi nhận các thành viên VSEC, KPMG Vietnam và PwC Vietnam tham gia dẫn dắt các thảo luận về xu hướng cybersecurity và tiêu chuẩn quốc tế. Nhưng có lẽ bước đi thể hiện rõ nhất mong muốn kết nối Việt Nam với cybersecurity community thế giới lại diễn ra ngay tại Hà Nội.
Năm 2025, VSEC đưa Security BSides chính thức tới Hà Nội, trở thành một trong những sự kiện mở màn bên lề của Lễ mở ký Công ước Hà Nội (Hanoi Convention) của Liên hợp quốc về chống tội phạm mạng. BSides không phải một hội nghị bảo mật thông thường. Đây là mạng lưới hội nghị cybersecurity community toàn cầu, nơi researchers, hackers và practitioners chia sẻ những nghiên cứu kỹ thuật và tranh luận trực tiếp, thuần công nghệ. Các bài trình bày được đánh giá độc lập bởi hội đồng chuyên môn quốc tế tên tuổi và không mang yếu tố thương mại.
Đến BSides Hanoi 2026 – No Human, gần 200 chuyên gia và người làm bảo mật tiếp tục gặp nhau tại Hà Nội để thảo luận từ AI hunting 0-day, malware, blockchain tới những vấn đề về vai trò của con người trong security automation. Sự kiện BSides Hanoi do VSEC tổ chức cũng là sự kiện được Hiệp hội An ninh mạng Việt Nam (NCA) và Hiệp hội Internet Vietnam (VIA) đồng tổ chức liên tiếp trong 2 năm qua.
Đó là một phần quan trọng của STRONG.
Một doanh nghiệp mạnh không chỉ tìm kiếm cơ hội cho mình.
Một doanh nghiệp mạnh góp phần tạo ra một cộng đồng mạnh hơn xung quanh mình.
 Sự kiện BSides Hanoi
CHAPTER 05 | STRONG COMMITMENT
Cuối cùng, tất cả quay trở lại một lời cam kết.
Một ngân hàng trao cho VSEC quyền giám sát những hệ thống quan trọng.
Một tập đoàn cho phép Pentester VSEC kiểm thử những tài sản số cốt lõi.
Một doanh nghiệp gọi đội DFIR khi sự cố đã xảy ra.
Một tổ chức hạ tầng trọng yếu cần đảm bảo rằng hoạt động của mình vẫn tiếp tục khi một cuộc tấn công xuất hiện.
Trong những thời điểm đó, khách hàng không mua một danh sách công nghệ.
Họ đặt niềm tin vào con người đứng phía sau công nghệ.
Vì vậy, 23 năm cuối cùng không được đo chỉ bằng số năm hoạt động.
Nó được đo bằng việc VSEC có tiếp tục xứng đáng với niềm tin đó hay không.
Cam kết giữ Integrity, ngay cả khi không ai nhìn thấy.
Cam kết không ngừng học hỏi, bởi attacker ngày mai sẽ không giống attacker hôm nay.
Cam kết lắng nghe và chia sẻ, bởi cybersecurity không thể được giải quyết bởi một cá nhân hay một tổ chức đơn độc.
Cam kết đặt khách hàng làm trọng tâm, bởi security chỉ có ý nghĩa khi giúp tổ chức vận hành an toàn và bền vững hơn.
Và rộng hơn, cam kết tiếp tục kết nối năng lực cybersecurity Việt Nam với những tiêu chuẩn, công nghệ và cộng đồng tốt nhất của thế giới.
VSEC STRONG 23
STRONGER FROM WITHIN. STRONGER TOGETHER.
23 năm trước, một nhóm người trẻ bắt đầu bằng niềm tin rằng người Việt Nam có thể làm chủ công nghệ an ninh mạng.
23 năm sau, niềm tin ấy vẫn còn nguyên.
Nhưng VSEC hôm nay có thêm một điều mà những người bắt đầu năm 2003 chưa thể có:
23 năm trải nghiệm.
23 năm của những bài học.
23 năm của những lần thay đổi.
23 năm của những con người đã đến, trưởng thành và để lại một phần mình trong VSEC.
23 năm của khách hàng đã trao niềm tin.
Và 23 năm để hiểu rằng:
Sức mạnh không đến từ một cá nhân xuất sắc.
Sức mạnh đến từ những con người có thể tin tưởng lẫn nhau.
Sức mạnh không đến từ những gì chúng ta đã biết.
Sức mạnh đến từ khả năng không ngừng học hỏi.
Sức mạnh không chỉ nằm ở công nghệ chúng ta sở hữu.
Sức mạnh nằm ở trách nhiệm với những gì chúng ta được giao bảo vệ.
Đó là VSEC STRONG.
PEOPLE make us capable.
CULTURE makes us stronger.
COMMITMENT makes us trusted.
Và sau 23 năm, câu hỏi của VSEC không còn là: “Chúng ta đã đi được bao xa?” mà là: “Chúng ta sẽ cùng nhau mạnh hơn như thế nào cho hành trình tiếp theo?”
VSEC STRONG 23
23 Years of People. Culture. Commitment.