Cloud đang mở rộng dư địa đổi mới cho ngân hàng, từ phát triển dịch vụ số đến khai thác dữ liệu và ứng dụng AI. Tuy nhiên, khi hạ tầng, danh tính và dữ liệu ngày càng liên kết chặt chẽ, một điểm yếu kỹ thuật có thể tạo ra rủi ro vượt xa phạm vi ban đầu. Điều này đòi hỏi ngân hàng không chỉ kiểm tra từng thành phần bảo mật, mà còn xây dựng Cyber Resilience – năng lực chống chịu và phục hồi trước rủi ro an ninh mạng, thông qua việc kiểm soát toàn bộ đường đi của một cuộc tấn công, từ điểm yếu ban đầu đến tác động đối với hệ thống và dữ liệu trọng yếu.
Khi một điểm yếu Cloud có thể dẫn tới dữ liệu trọng yếu
Theo Financial Services Data Threat Report 2026 của Thales, 38% tổ chức tài chính tham gia khảo sát xác định Cloud Storage là một trong những mục tiêu tấn công hàng đầu, tiếp theo là Cloud Applications (32%) và hạ tầng quản lý Cloud (29%). Báo cáo cũng cho biết 70% ghi nhận tình trạng gia tăng các cuộc tấn công đánh cắp thông tin xác thực và chiếm dụng secrets trên hạ tầng Cloud.
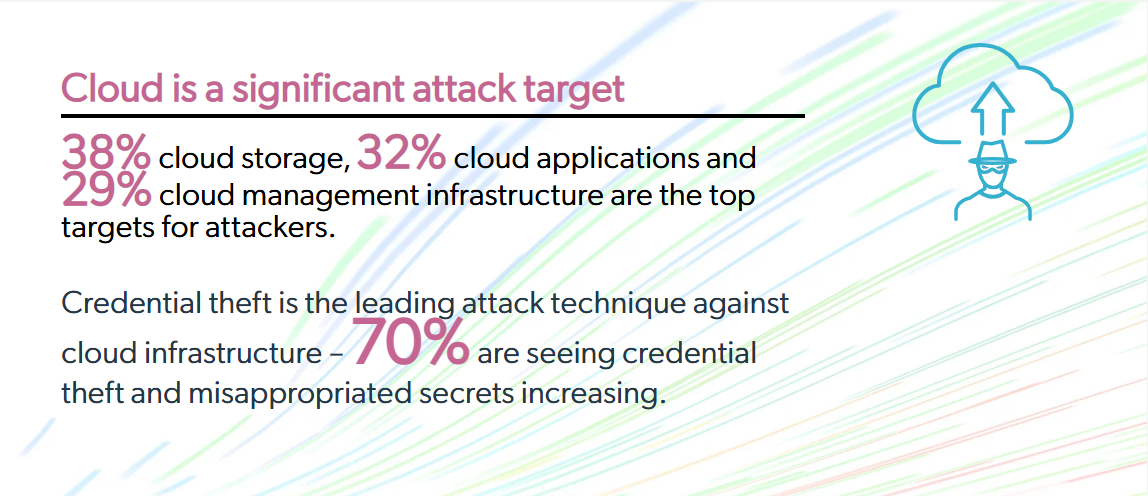 Điện toán đám mây là mục tiêu tấn công trọng yếu. (Nguồn: Financial Services Data Threat Report 2026)
Những con số này phản ánh hai mặt của cùng một bài toán: dữ liệu trên Cloud ngày càng trở thành mục tiêu có giá trị, trong khi danh tính và quyền truy cập có thể trở thành con đường để tiếp cận dữ liệu đó. Vì vậy, chỉ xác nhận rằng một tài nguyên đã được cấu hình đúng tại thời điểm kiểm tra chưa đủ để kết luận dữ liệu bên trong được bảo vệ hiệu quả.
Trong môi trường ngân hàng, rủi ro cần được nhìn nhận theo mối liên hệ giữa các thành phần. Một điểm yếu ở ứng dụng có thể tạo điều kiện tiếp cận tài nguyên nội bộ; thông tin xác thực bị lộ có thể mở ra quyền truy cập vượt quá phạm vi dự kiến; và quyền truy cập đó có thể trở thành cầu nối tới dữ liệu khách hàng hoặc hệ thống trọng yếu.
Vấn đề cốt lõi không chỉ là ngân hàng có lỗ hổng hay không, mà là một lỗ hổng có thể dẫn tới đâu, với quyền gì và gây ra tác động đến mức nào. Đây là điểm cần thay đổi trong cách đánh giá và quản trị rủi ro Cloud.
Capital One: Bài học không chỉ nằm ở cấu hình sai
Capital One là tập đoàn dịch vụ tài chính của Mỹ, hoạt động trong các lĩnh vực như thẻ tín dụng, ngân hàng bán lẻ và cho vay. Năm 2019, sự cố an ninh mạng tại tổ chức này ảnh hưởng đến khoảng 100 triệu người tại Mỹ và 6 triệu người tại Canada, theo thông báo chính thức của Capital One.
Theo nghiên cứu kỹ thuật A Systematic Analysis of the Capital One Data Breach: Critical Lessons Learned, công bố trên tạp chí ACM Transactions on Privacy and Security, cuộc tấn công liên quan đến điểm yếu trong cấu hình Web Application Firewall (WAF) và việc tiếp cận dịch vụ metadata trên hạ tầng Cloud. Thông tin xác thực tạm thời gắn với một vai trò IAM sau đó được sử dụng để truy cập dữ liệu lưu trữ trên Amazon S3.
Sơ đồ chuỗi tấn công Capital One
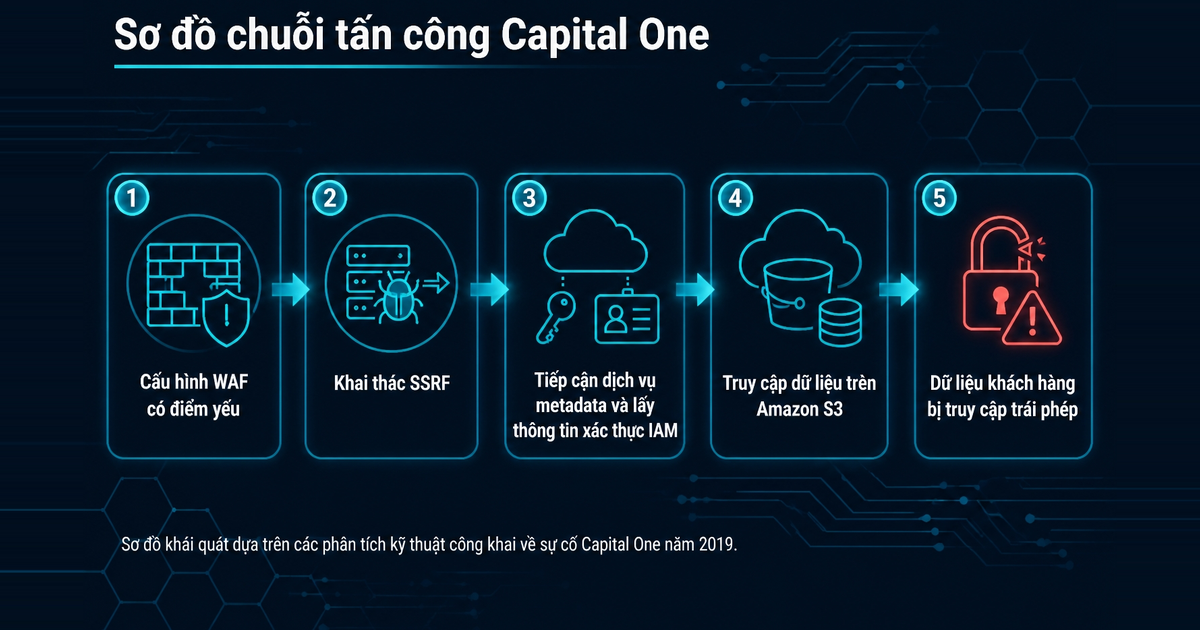
Điều đáng chú ý là sự cố không thể được giải thích chỉ bằng một cấu hình sai. Phân tích kỹ thuật chỉ ra mối liên hệ giữa khả năng tiếp cận tài nguyên nội bộ, phạm vi quyền được cấp cho vai trò IAM và hiệu quả của các cơ chế kiểm soát. Một điểm yếu ban đầu trở nên nghiêm trọng khi các lớp kiểm soát tiếp theo không giới hạn được đường đi của cuộc tấn công.
Hệ quả còn vượt ra ngoài việc xử lý kỹ thuật. Tháng 8/2020, Văn phòng Kiểm soát Tiền tệ Mỹ (OCC) áp mức phạt 80 triệu USD đối với Capital One. OCC nêu các thiếu sót trong quy trình đánh giá rủi ro trước khi chuyển một lượng lớn hoạt động CNTT lên Cloud công cộng và việc không khắc phục các thiếu sót kịp thời.
Case Capital One đặt ra ba câu hỏi quản trị cho ngân hàng: Một điểm yếu có thể tạo đường tiếp cận tới những tài nguyên nào? Nếu thông tin xác thực bị chiếm dụng, quyền được cấp có đủ hẹp để giới hạn thiệt hại không? Và hệ thống giám sát có phát hiện được hoạt động bất thường trước khi dữ liệu bị truy cập trên diện rộng không?
Đó là lý do đánh giá Cloud Security không nên chỉ dừng ở danh sách lỗ hổng hoặc cấu hình cần khắc phục. Giá trị của đánh giá nằm ở khả năng xác định đường khai thác khả dĩ, mức độ ảnh hưởng đến dữ liệu và những điểm kiểm soát cần được ưu tiên củng cố.
Từ đánh giá bảo mật đến giám sát liên tục: Góc nhìn từ VSEC
Theo anh Phạm Thế Thiện, Cloud Security Engineer tại VSEC, bài toán bảo mật Cloud không thể dừng ở việc phát hiện và khắc phục điểm yếu tại một thời điểm, mà cần kết nối hoạt động đánh giá với năng lực giám sát liên tục. Anh cho biết: “Cloud Security Assessment giúp xác định những điểm yếu trong cấu hình, kiến trúc và mức độ tuân thủ. Nhưng để kiểm soát rủi ro trong quá trình vận hành, những phát hiện này cần được chuyển hóa thành ngữ cảnh và quy tắc giám sát cho Cloud Detection & Response. Khi đó, đội ngũ bảo mật có thể ưu tiên theo dõi những kịch bản có khả năng bị khai thác thực tế, thay vì xử lý các cảnh báo một cách rời rạc.”
Từ góc nhìn này, Cloud Security Assessment (CSA) và Cloud Detection & Response (CDR) không nên được triển khai như hai hoạt động tách biệt. CSA giúp nhận diện các điểm yếu về cấu hình, quyền truy cập, bảo mật API và khả năng phơi lộ tài nguyên. CDR bổ sung năng lực theo dõi hoạt động trên môi trường Cloud, phát hiện dấu hiệu bất thường và hỗ trợ điều tra khi có nghi vấn xâm nhập.
Giá trị của cách tiếp cận này nằm ở khả năng kết nối các phát hiện kỹ thuật với rủi ro trong vận hành. Ngân hàng cần đánh giá một điểm yếu không chỉ dựa trên mức độ nghiêm trọng riêng lẻ, mà còn trên khả năng bị khai thác, phạm vi quyền truy cập liên quan và mức độ ảnh hưởng nếu sự cố xảy ra. Chẳng hạn, một cấu hình sai có thể trở thành rủi ro lớn hơn khi cho phép tiếp cận dữ liệu trọng yếu thông qua một tài khoản có quyền quá rộng, trong khi hoạt động truy cập bất thường lại không được giám sát đầy đủ.
Từ đó, kết quả CSA cần được chuyển hóa thành các hành động kiểm soát cụ thể: khắc phục điểm yếu, thu hẹp quyền truy cập theo nguyên tắc đặc quyền tối thiểu và thiết lập kịch bản giám sát cho những đường tấn công có khả năng gây tác động thực tế. Khi xuất hiện dấu hiệu xâm nhập, dữ liệu giám sát từ CDR tiếp tục hỗ trợ điều tra, ứng phó và xác minh phạm vi ảnh hưởng. Những phát hiện trong quá trình này cũng cần được phản hồi vào hoạt động đánh giá, giúp ngân hàng liên tục điều chỉnh các biện pháp kiểm soát theo sự thay đổi của môi trường Cloud.
Cách tiếp cận này đưa quản trị rủi ro Cloud vượt ra ngoài việc xử lý từng lỗi riêng lẻ, hướng tới kiểm soát xuyên suốt từ điểm yếu kỹ thuật đến khả năng tiếp cận tài sản trọng yếu và tác động thực tế đối với hoạt động ngân hàng.
Cyber Resilience bắt đầu trước khi sự cố xảy ra
Nếu Cloud Security tập trung vào việc nhận diện và giảm thiểu rủi ro trên môi trường Cloud, Cyber Resilience mở rộng bài toán sang khả năng duy trì hoạt động, ứng phó và phục hồi khi các biện pháp phòng ngừa không đủ ngăn chặn cuộc tấn công.
Với ngân hàng, phục hồi không đơn thuần là đưa hệ thống trở lại trạng thái hoạt động. Tổ chức còn cần xác định phạm vi dữ liệu bị ảnh hưởng, rà soát thông tin xác thực có thể đã bị lộ, thu hồi hoặc điều chỉnh quyền truy cập liên quan, kiểm tra tính toàn vẹn của hệ thống và đánh giá nguy cơ tái xâm nhập.
Điều đó đòi hỏi Cloud Security phải được kết nối với các năng lực bảo mật khác. Dữ liệu giám sát hỗ trợ SOC phát hiện và phân tích dấu hiệu bất thường; Threat Intelligence bổ sung ngữ cảnh về phương thức và dấu hiệu tấn công; còn Digital Forensics and Incident Response (DFIR) hỗ trợ điều tra nguyên nhân, xác định phạm vi ảnh hưởng và đưa ra cơ sở cho việc phục hồi có kiểm chứng.
Vòng năng lực Cyber Resilience
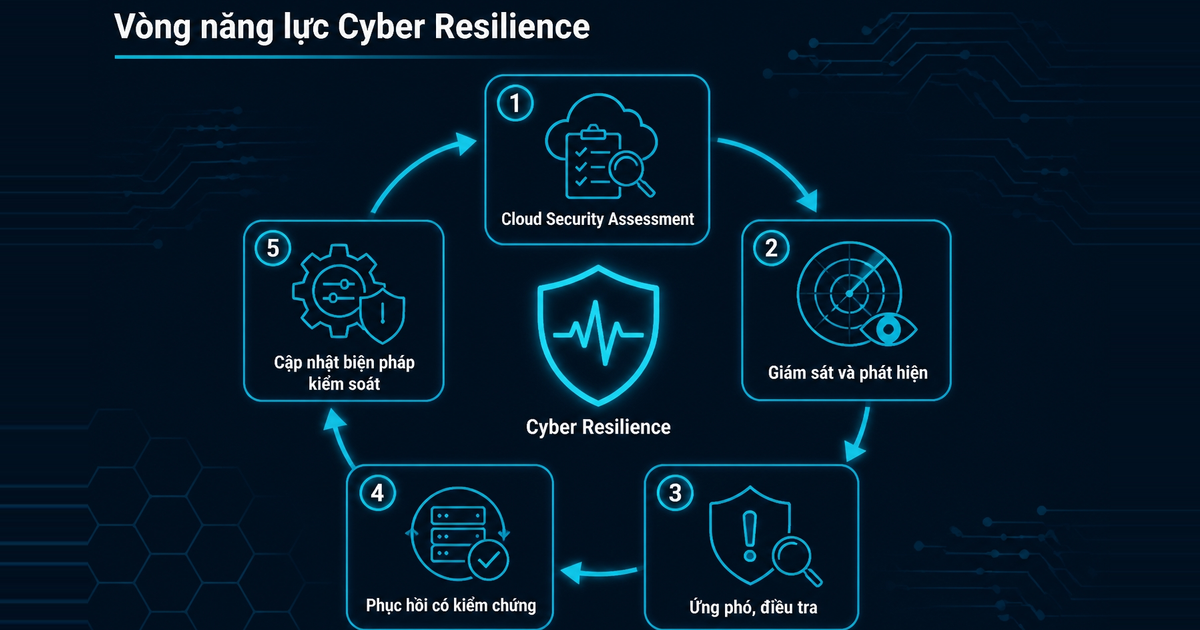 Vòng lặp thể hiện cách kết quả điều tra và ứng phó được đưa trở lại hoạt động đánh giá, giúp giảm nguy cơ tái diễn.
Điểm quan trọng là các năng lực này phải tạo thành một vòng kiểm soát liên tục. Kết quả điều tra sau sự cố cần quay trở lại hoạt động đánh giá rủi ro; những điểm yếu được phát hiện cần dẫn tới thay đổi cấu hình, quyền truy cập hoặc quy trình vận hành. Nếu không có vòng phản hồi này, tổ chức có thể khắc phục sự cố trước mắt nhưng vẫn giữ nguyên điều kiện khiến rủi ro tái diễn.
Từ bảo vệ hạ tầng đến duy trì niềm tin số
Trong mô hình Cloud, trách nhiệm bảo mật được phân chia giữa nhà cung cấp dịch vụ Cloud (CSP) và tổ chức sử dụng. Tuy nhiên, việc lựa chọn một nền tảng có các cơ chế bảo vệ sẵn có không thay thế trách nhiệm của ngân hàng trong quản lý danh tính, phân quyền, bảo vệ dữ liệu, cấu hình tài nguyên và giám sát hoạt động thuộc phạm vi của mình.
Với các tổ chức tài chính, yêu cầu đặt ra không chỉ là đáp ứng một bộ tiêu chí bảo mật tại thời điểm triển khai, mà còn duy trì khả năng kiểm soát khi hệ thống, ứng dụng và nhu cầu nghiệp vụ thay đổi. Điều này cần được phản ánh trong quy trình quản trị rủi ro, cơ chế giám sát và kế hoạch ứng phó sự cố.
Từ góc nhìn của VSEC, Cloud Security cần được đặt trong một hệ năng lực xuyên suốt: đánh giá điểm yếu, kiểm soát quyền truy cập, giám sát hoạt động, phát hiện mối đe dọa và điều tra, ứng phó khi sự cố xảy ra. Cách tiếp cận này giúp tổ chức nhìn rủi ro theo tác động thực tế thay vì chỉ theo số lượng phát hiện kỹ thuật.
Cyber Resilience không bắt đầu khi sự cố xảy ra. Nó bắt đầu từ khả năng hiểu một điểm yếu có thể dẫn tới đâu, giới hạn những gì kẻ tấn công có thể tiếp cận và bảo đảm tổ chức có đủ năng lực phát hiện, ứng phó và phục hồi an toàn. Với ngân hàng, đó là nền tảng để mở rộng ứng dụng Cloud mà vẫn duy trì khả năng kiểm soát rủi ro và niềm tin số.